Microsoft Intune bündelt einen großen Teil seiner Verwaltungsfunktionen im Intune Admin Center. Hier verwaltet ihr Geräte und Anwendungen, konfiguriert Richtlinien, überwacht Compliance und greift auf Berichte sowie Einstellungen des Mandanten zu.
In diesem Artikel führen wir euch durch die wichtigsten Bereiche des Intune Admin Centers und zeigen, welche Funktionen sich wo befinden und worauf es bei der täglichen Verwaltung ankommt.
Das Wichtigste in Kürze
- Zentrale Verwaltung: Das Intune Admin Center bietet eine einheitliche Oberfläche zur Verwaltung von Windows-, Android-, iOS- und macOS-Geräten.
- Strukturierte Navigation: Geräte, Apps, Benutzer, Richtlinien und Gruppen lassen sich über eigene Bereiche schnell auffinden und verwalten.
- Compliance und Sicherheit: Mit Compliance Policies und Conditional Access wird sichergestellt, dass nur sichere Geräte auf Unternehmensressourcen zugreifen.
- Flexible Konfiguration: Dashboards und Portaleinstellungen lassen sich individuell anpassen – ideal für unterschiedliche Rollen oder Teams.
- Effiziente Fehlerbehebung: Über integrierte Tools zur Problembehandlung und Supportanfragen lassen sich technische Probleme schnell analysieren und lösen.
Als erfahrener Partner begleitet SOFTTAILOR Unternehmen bei der Einführung, Optimierung und dem Betrieb von Microsoft Intune. Von der initialen Konzeption über die technische Umsetzung bis hin zum laufenden Betrieb – inklusive Softwarepaketierung, Richtliniendesign und Supportprozessen.
1. Was ist das Microsoft Intune Admin Center?
Das Microsoft Intune Admin Center ist eine cloudbasierte Verwaltungsoberfläche für Unified Endpoint Management (UEM) und Hauptbestandteil des Produkts Microsoft Intune. Es dient als zentrales Webportal zur Verwaltung von Geräten, Anwendungen und Richtlinien. IT-Administratoren erhalten damit direkten Zugriff auf alle Funktionen, die für ein umfassendes und sicheres Endpoint Management erforderlich sind – sowohl für firmeneigene als auch private Geräte unter Windows, iOS, Android und macOS.
Das Portal stellt Funktionen bereit wie:
- Device Management
- Softwareverteilung und -verwaltung
- Durchsetzung von Sicherheitsrichtlinien
- Überwachung der Geräte-Compliance
- Integration mit weiteren Microsoft-Cloud-Diensten (z. B. Microsoft 365, Microsoft Entra ID, Microsoft Defender)
Durch die Cloud-Architektur lassen sich Verwaltungsaufgaben ortsunabhängig durchführen. Intune unterstützt damit den modernen, hybriden Arbeitsplatz und reduziert den operativen Aufwand durch automatisierte Prozesse, Richtlinienbasierung und zentrale Übersicht.
2. Zugriff und Voraussetzungen
Das Microsoft Intune Admin Center ist über die Webadresse https://intune.microsoft.com erreichbar. Für den Zugriff wird ein Microsoft Entra ID-Konto (ehemals Azure Active Directory) benötigt, das über die entsprechenden Berechtigungen verfügt. Die Authentifizierung erfolgt in der Regel über Entra ID und kann durch Sicherheitsmechanismen wie Multi-Faktor-Authentifizierung (MFA) oder Conditional Access erweitert werden.
Technische und organisatorische Voraussetzungen:
- Microsoft 365- oder Intune-Abonnement mit aktiver Lizenz
- Microsoft Entra ID: für Identitätsmanagement und Gruppensteuerung
- Unterstützter Webbrowser: z. B. Microsoft Edge, Google Chrome, Mozilla Firefox
- Mindestens eine zugewiesene Administratorrolle in Intune (z. B. Intune Administrator, Helpdesk Operator, Policy and Profile Manager)
Die rollenbasierte Zugriffskontrolle (RBAC) ermöglicht eine feingranulare Rechtevergabe. So kann z. B. ein Administrator nur für App-Bereitstellung zuständig sein, während ein anderer ausschließlich Geräteeinstellungen verwalten darf. Darüber hinaus empfiehlt sich die Nutzung von Conditional Access Policies, um Administratoren Zugriff abhängig von Gerätezustand, Benutzerstandort oder Netzwerkkontext zu gewähren oder zu blockieren.
Einmal angemeldet, erhalten Administratoren über das Dashboard direkten Zugriff auf alle zentralen Verwaltungsfunktionen – ohne zusätzliche Clientinstallation.
Wichtige Navigationsbereiche im Überblick:
- Geräte: Verwaltung von registrierten Endgeräten, inklusive Gerätegruppen, Betriebssystemstatus, Zuweisungen und Richtlinien. Hier lassen sich Geräte suchen, filtern und per Remote-Aktionen verwalten (z. B. Wipe, Restart).
- Apps: Steuerung des Application Lifecycles – von der Bereitstellung über Updates bis zur Deinstallation. Unterstützt werden Microsoft Store-Apps, Win32-Anwendungen, LOB-Apps (Line of Business) sowie Weblinks.
- Richtlinien: Zentrale Verwaltung von Konfigurationsprofilen (z. B. WLAN, VPN, E-Mail), Compliance-Richtlinien, Endpoint Protection-Einstellungen und Geräteeinschränkungen.
- Benutzer & Gruppen: Übersicht und Verwaltung von Entra ID-Nutzern und -Gruppen zur zielgerichteten Richtlinienzuweisung und Steuerung der Berechtigungen.
- Berichte: Zugriff auf vordefinierte und benutzerdefinierte Reports zur Analyse von Compliance, App-Installationen, Gerätestatus und Sicherheitsrichtlinien.
- Tenant-Administration: Einstellungen auf Mandantenebene, z. B. Lizenzübersicht, Verbindungsstatus zu Microsoft Defender oder Endpoint Analytics.
Jeder dieser Bereiche ist durch ein linkes Navigationsmenü erreichbar. Innerhalb der Module erleichtern Filter, Suchfunktionen und kontextsensitive Aktionen die tägliche Arbeit – besonders in großen Umgebungen mit vielen Geräten und Nutzergruppen.
{{anwendungen-bereitstellen="/dev/components"}}
3. Tour durch das Microsoft Intune Admin Center
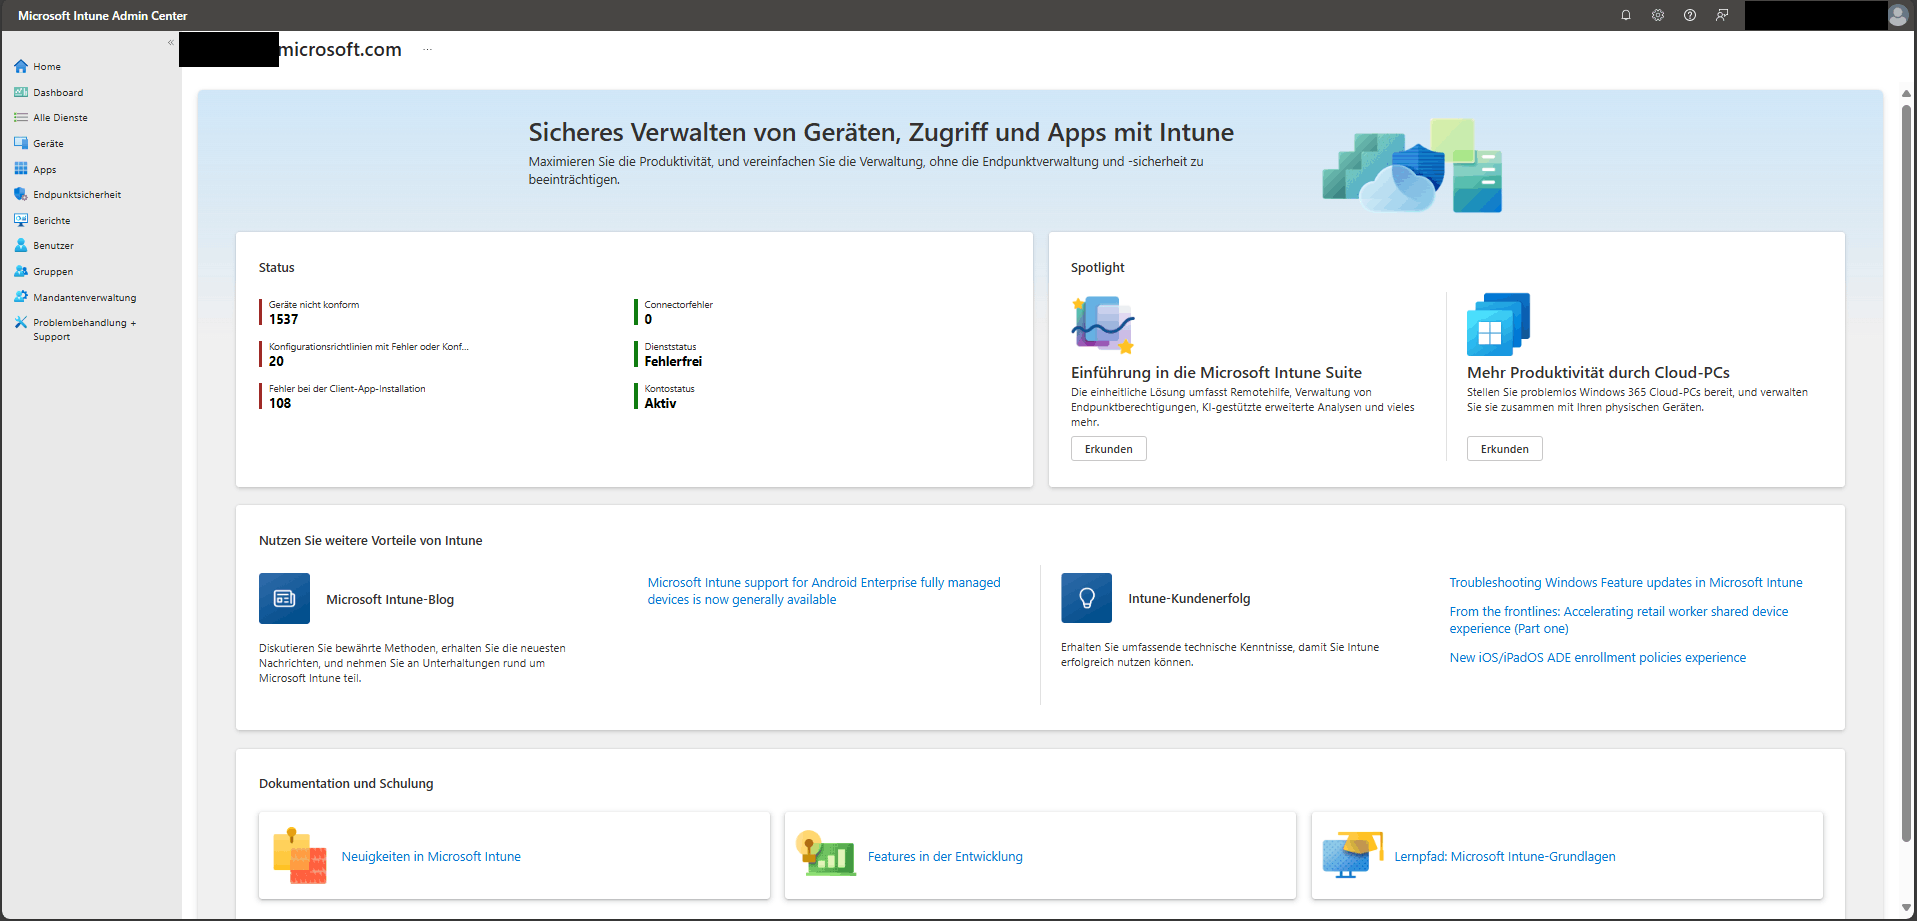
1. Anmeldung und Startseite
Nach der Anmeldung öffnet sich standardmäßig die Startseite des Intune Admin Centers. Sie zeigt eine visuelle Momentaufnahme des Mandantenstatus, z. B. Gerätekonformität, aktuelle Benachrichtigungen und Links zu häufig genutzten Bereichen. Diese Ansicht ist besonders hilfreich, um auf einen Blick potenzielle Handlungsbedarfe zu erkennen.
2. Dashboard-Ansicht
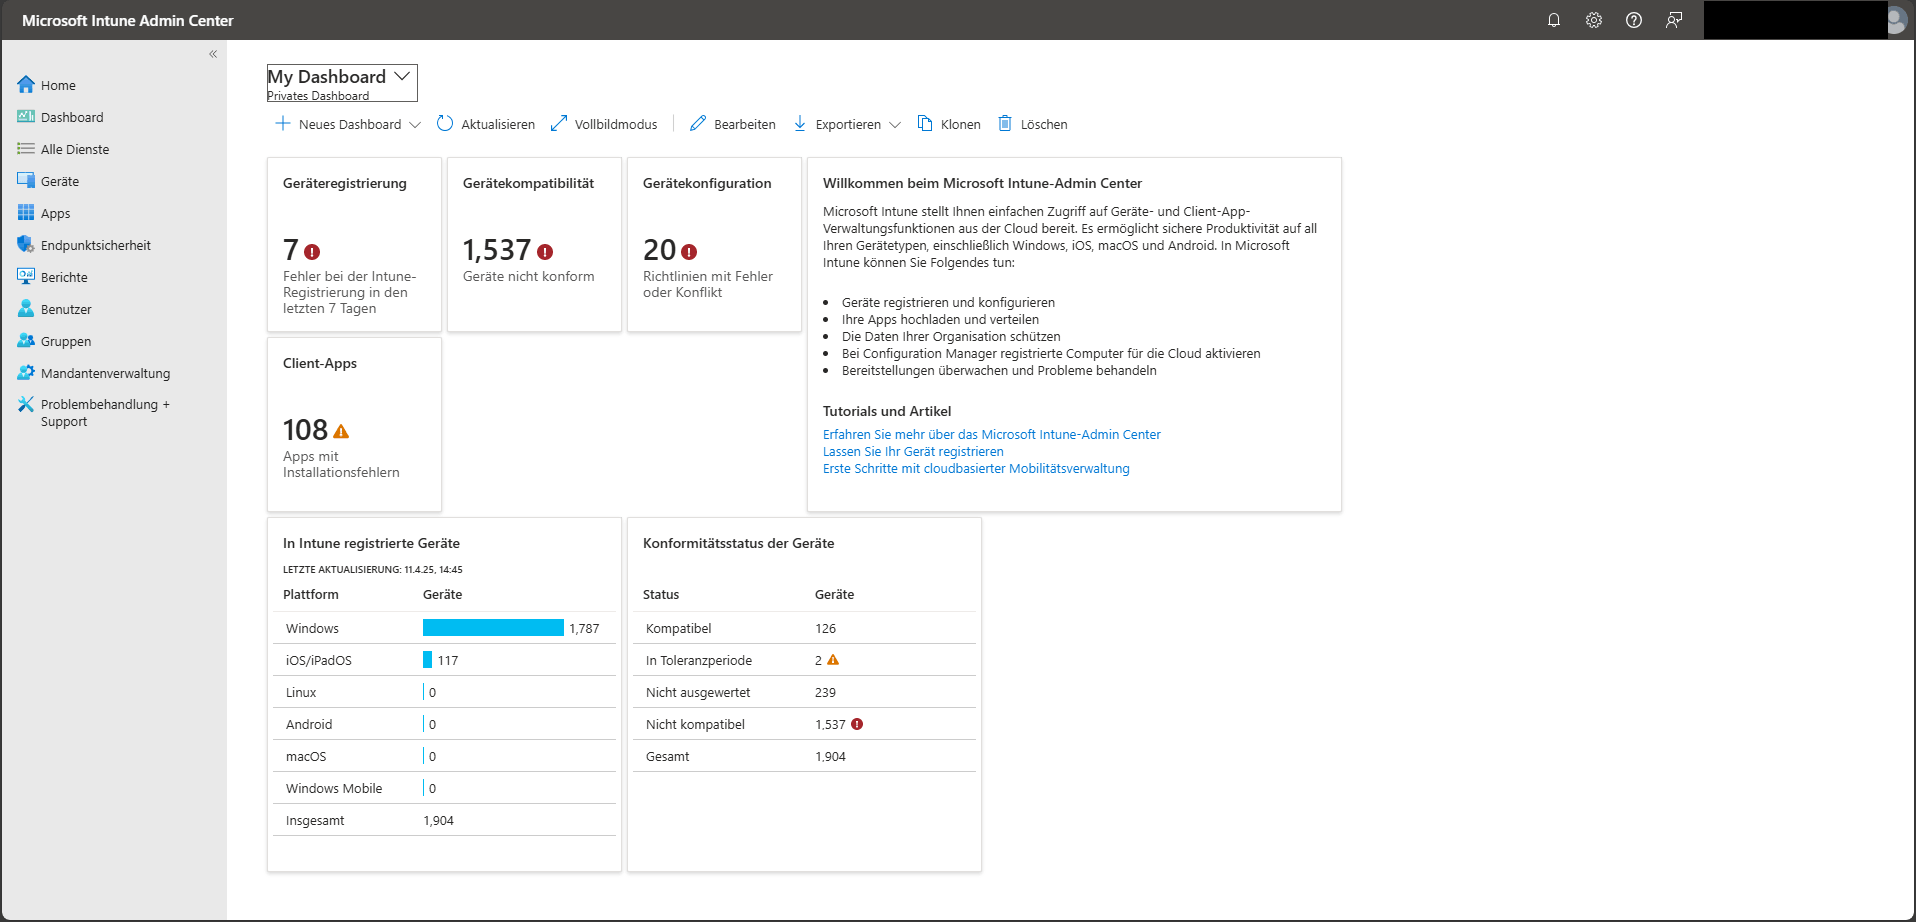
Das Dashboard liefert eine aggregierte Übersicht über den Zustand des Intune-Mandanten. Hier erhalten Administratoren Informationen über registrierte Geräte, installierte Anwendungen, Richtlinienstatus und Compliance-Ergebnisse. Dieser Bereich ist ideal zur schnellen Statusbewertung – z. B. vor dem täglichen Standup oder zur Vorbereitung auf Audits.
3. Gerätebereich
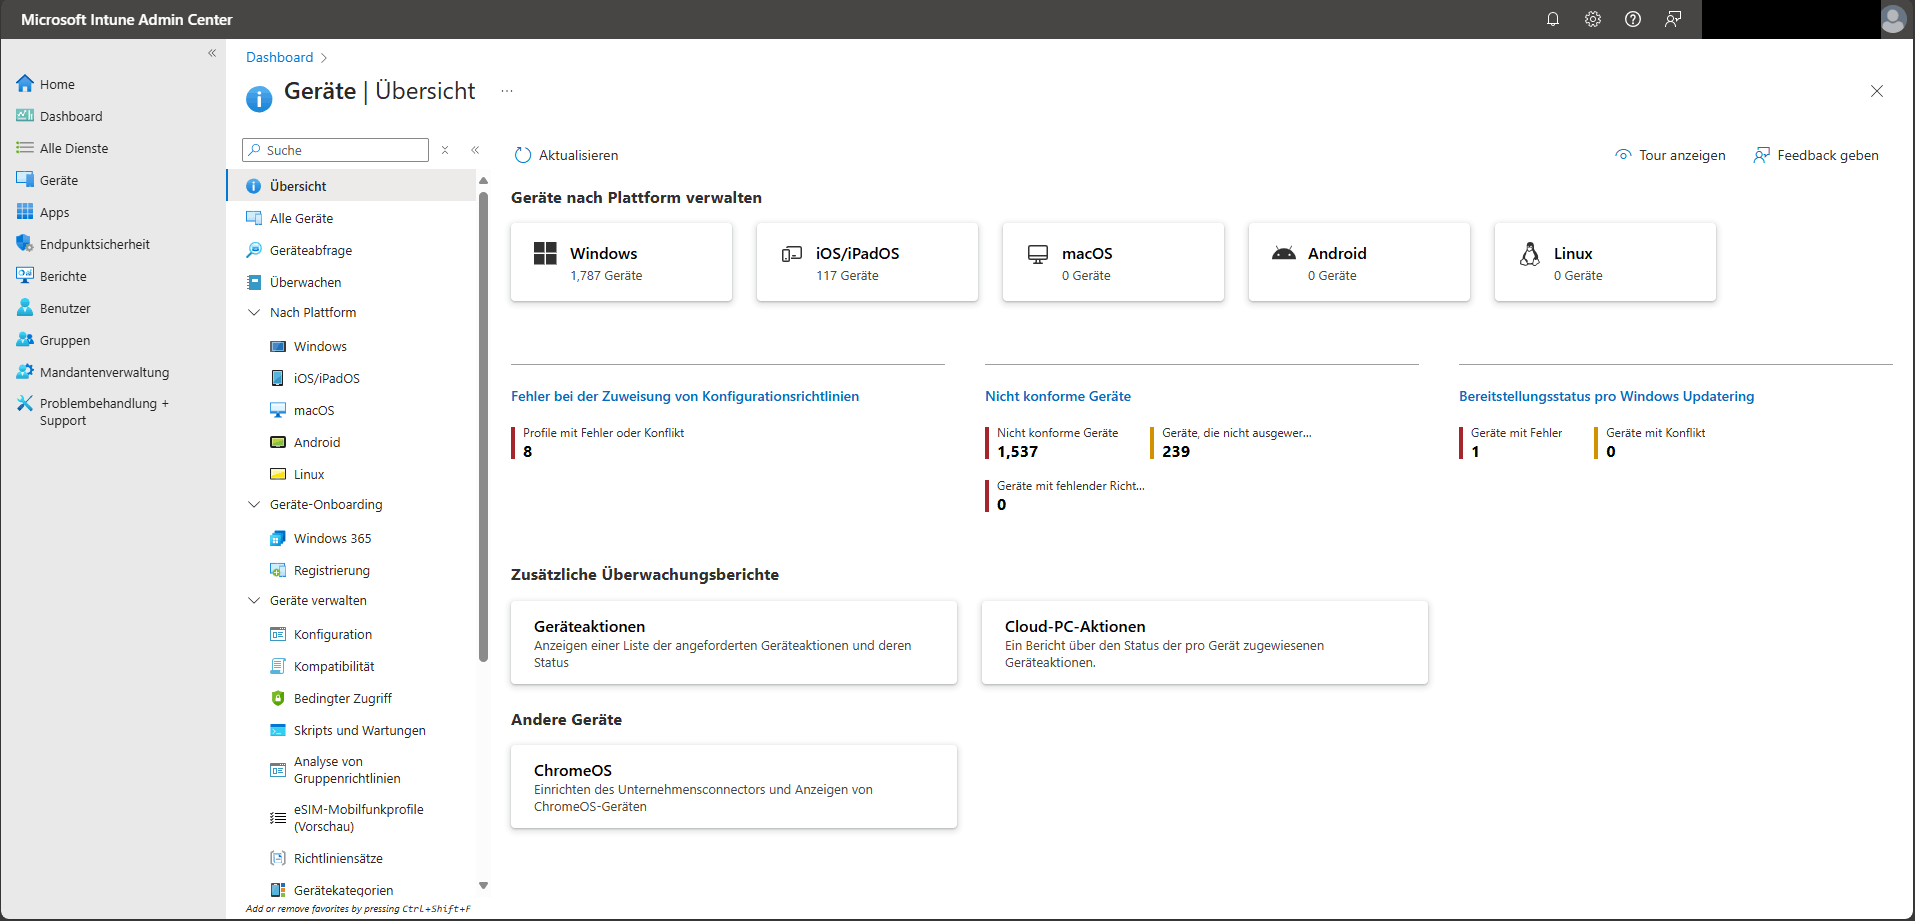
Im Navigationsmenü des Microsoft Intune Admin Centers finden Sie unter dem Punkt „Geräte“ eine zentrale Übersicht aller registrierten Geräte Ihres Mandanten. Dieser Bereich liefert wichtige Informationen für das tägliche Management und Monitoring von Endgeräten.
Die „Geräte – Übersicht“ enthält unter anderem folgende zentrale Informationen:
- Anzahl verwalteter Geräte je Plattform (z. B. Windows, iOS/iPadOS, Android)
- Fehler oder Konflikte bei Konfigurationsrichtlinien
- Nicht konforme Geräte gemäß Compliance-Vorgaben
- Update-Status von Windows-Geräten inkl. möglicher Fehler
Hinweis: Wer Intune früher über das Azure-Portal genutzt hat, findet diese Informationen jetzt direkt im Intune Admin Center.
4. Methoden zur Geräteaufnahme
Intune unterstützt eine Vielzahl von Registrierungsarten, die je nach Gerätetyp (Windows, macOS, iOS/iPadOS, Android), Besitzstatus (privat vs. unternehmenseigen) und Verwaltungsziel ausgewählt werden sollten. Zu den wichtigsten Methoden zählen:
- Windows Autopilot für Zero-Touch-Provisioning
- Apple Automated Device Enrollment (ADE) für unternehmenseigene Apple-Geräte
- Android Enterprise inkl. Zero-Touch
- Manuelle Registrierung für Tests oder Spezialfälle
Die Wahl der Methode beeinflusst unter anderem die Verwaltungstiefe und den Automatisierungsgrad.
5. Conditional Access
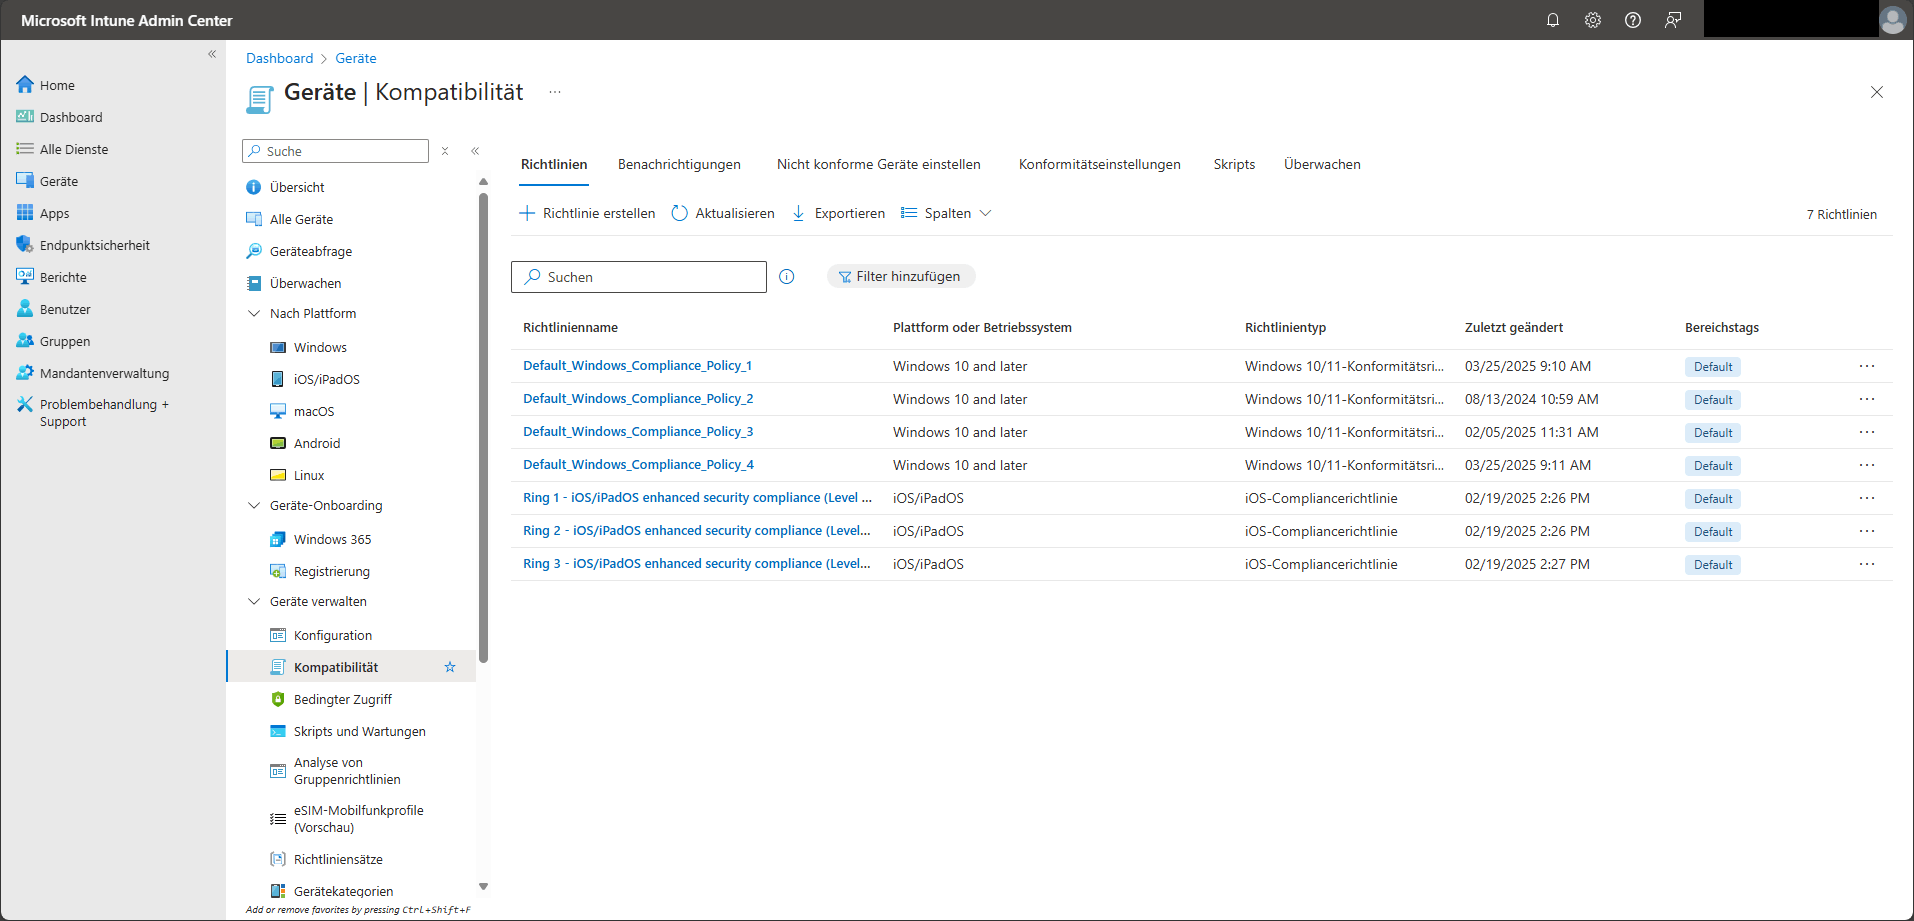
Im Bereich „Geräte > Übersicht > Bedingter Zugriff“ (Conditional Access) lassen sich bestehende Zugriffsrichtlinien anzeigen und verwalten. Diese Richtlinien regeln, unter welchen Bedingungen Geräte oder Apps Zugriff auf Unternehmensressourcen wie E-Mails oder SharePoint erhalten.
Conditional Access ermöglicht eine kontextabhängige Zugriffssteuerung, beispielsweise anhand der Benutzeridentität, des Gerätestatus oder weiterer Signale. Microsoft Intune kann dabei unter anderem den Compliance-Status von Geräten als Signal für CA bereitstellen.
6. Gerätekonfigurationen per Profil steuern
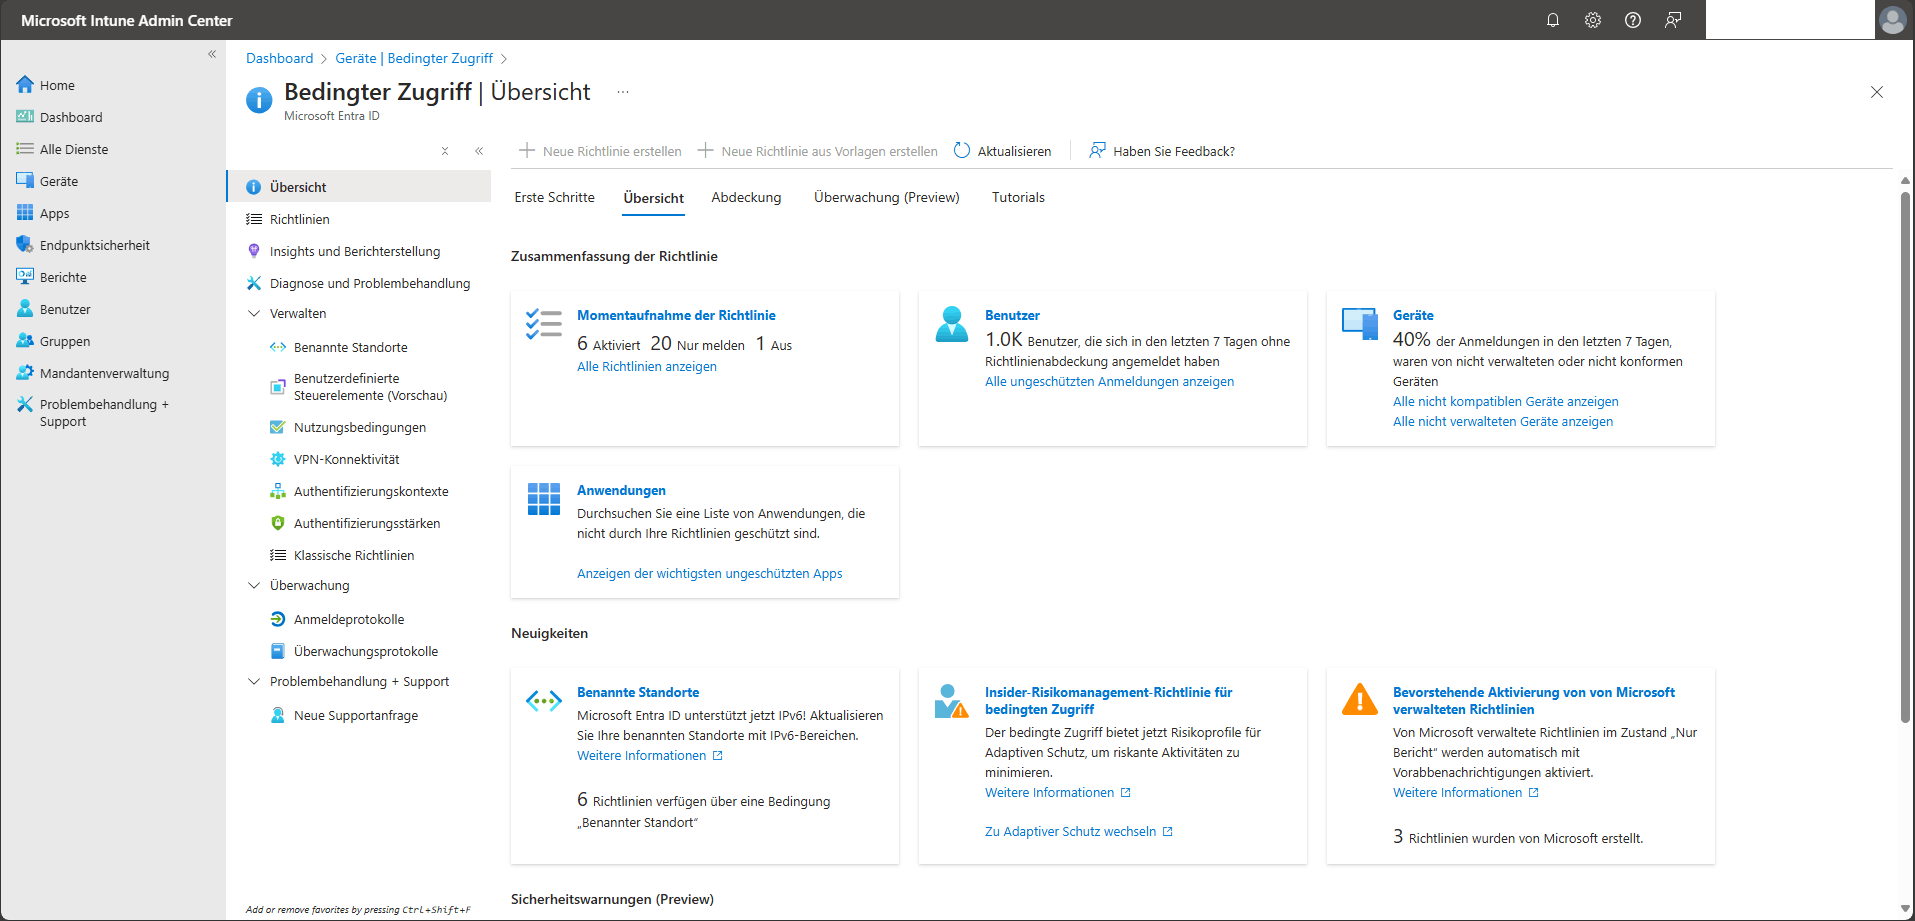
Im Navigationsbereich „Geräte > Geräte verwalten > Konfiguration“ befinden sich alle in Intune erstellten Konfigurationsprofile. Diese Profile enthalten Geräteeinstellungen zur Aktivierung, Einschränkung oder Deaktivierung bestimmter Funktionen – darunter WLAN, VPN, E-Mail-Konten oder sicherheitsrelevante Vorgaben.
Intune unterstützt die Profilerstellung für alle gängigen Plattformen:
- Windows
- macOS
- iOS/iPadOS
- Android
Nach der Erstellung lassen sich die Profile gezielt bestimmten Geräten oder Benutzergruppen zuweisen. Änderungen greifen automatisch bei der nächsten Synchronisierung.
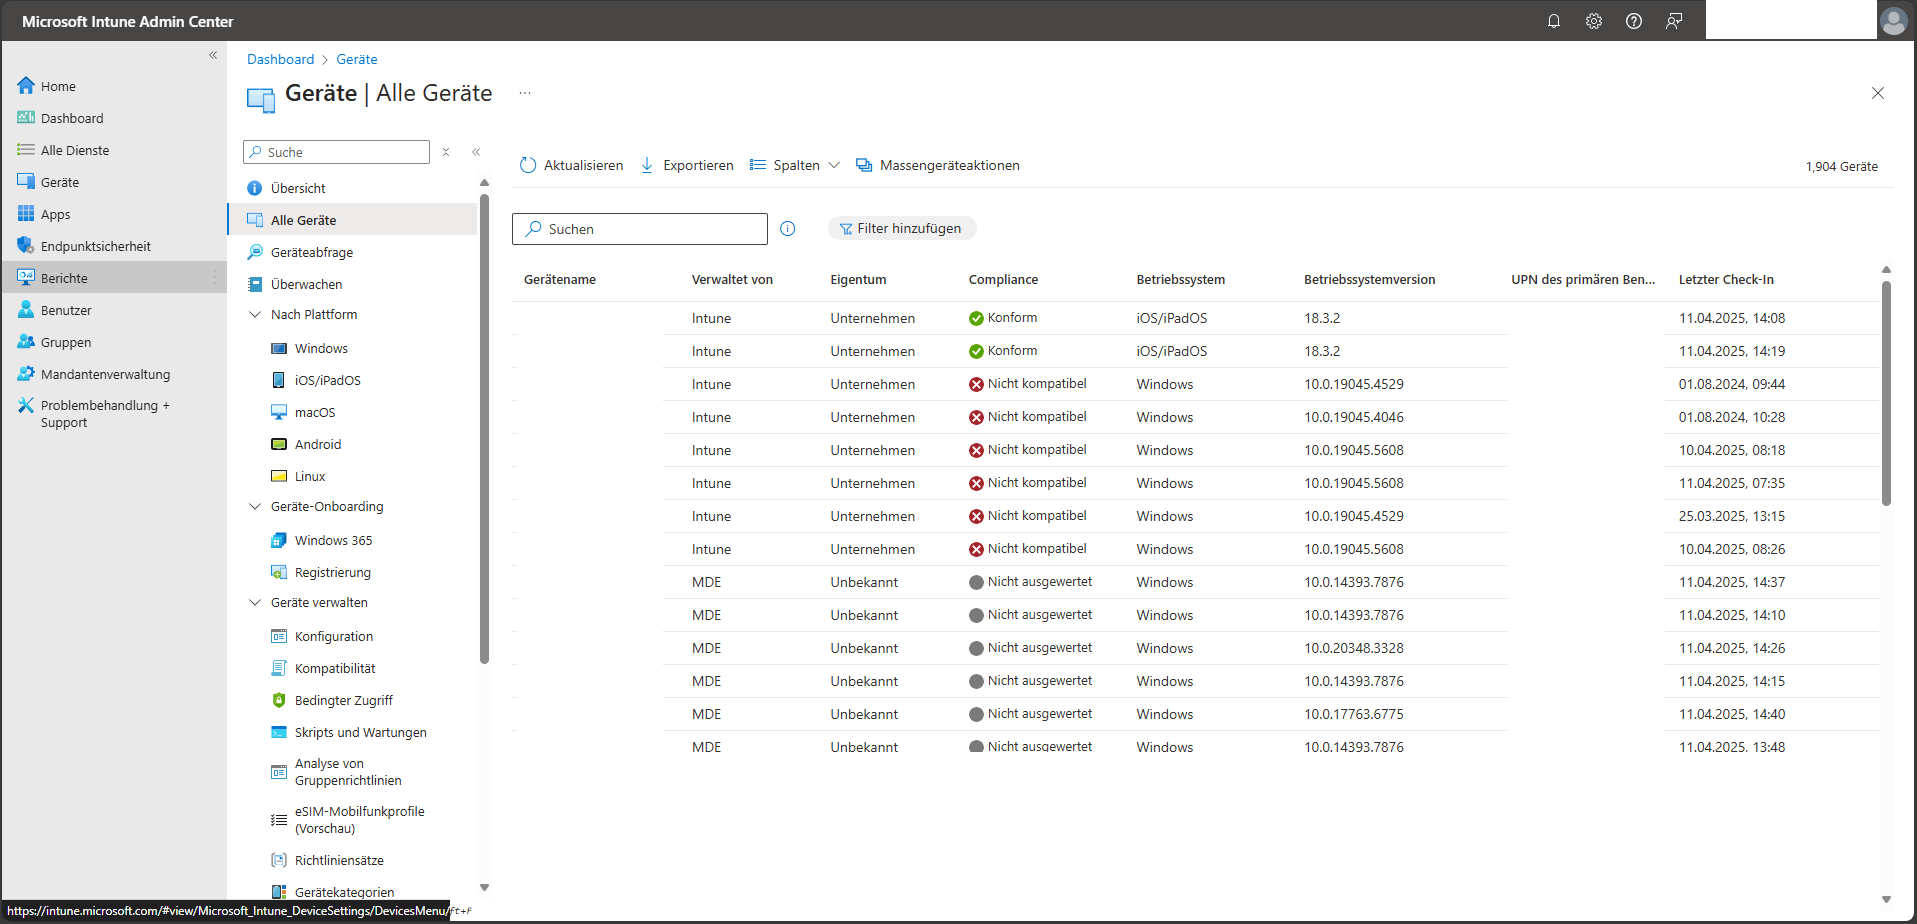
7. Alle registrierten Geräte im Überblick
Im Bereich „Geräte > Alle Geräte“ wird eine vollständige Liste aller aktuell registrierten Endgeräte im Intune-Mandanten angezeigt. Diese Übersicht ist zentral für das tägliche Endpoint Management und enthält unter anderem:
- Betriebssystem und Version des Geräts
- Compliance-Status (konform/nicht konform)
- Zeitpunkt des letzten erfolgreichen Check-ins
Bei neu eingerichteten Intune-Instanzen ist diese Liste zunächst leer. Nach der Geräteaufnahme dient sie als zentrale Stelle für Analyse, Filterung und gezielte Verwaltungsmaßnahmen.
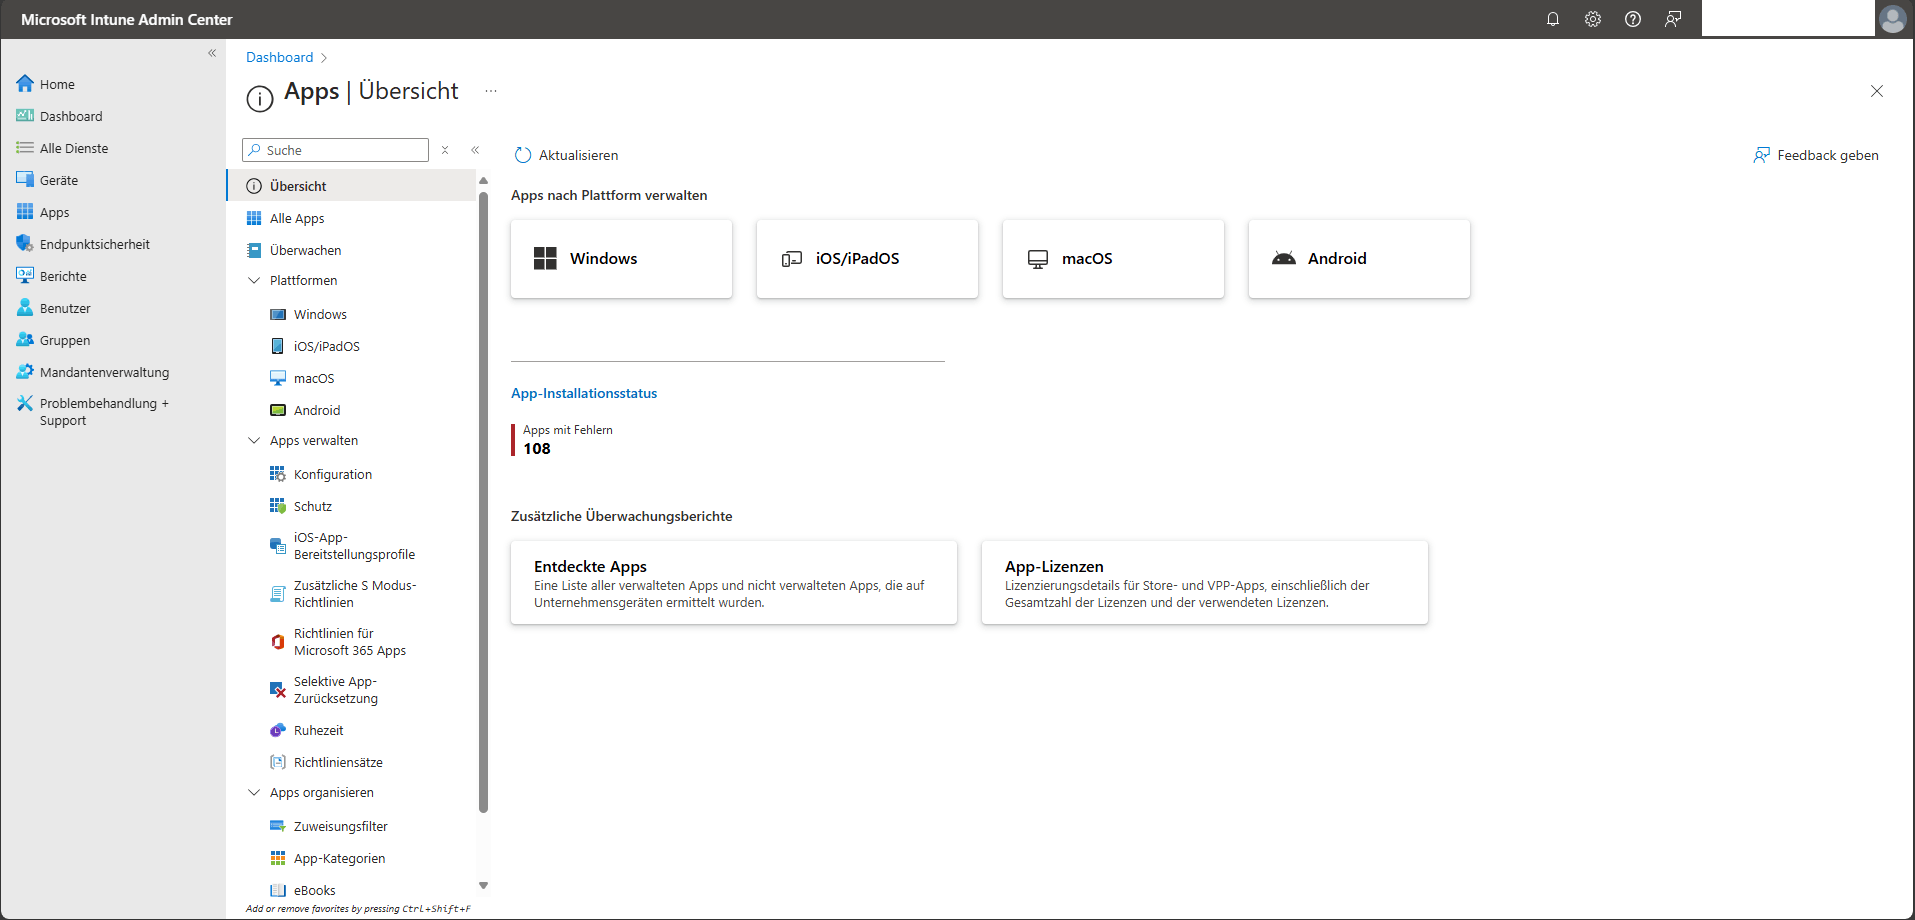
8. App-Übersicht: Installationen und Richtlinienstatus
Im Menü „Apps > Übersicht“ befindet sich eine zentrale Darstellung des aktuellen App-Zustands im Intune-Mandanten. Die Ansicht ist in zwei Hauptbereiche gegliedert:
- Installationsstatus: Zeigt auf einen Blick, bei welchen Geräten oder App-Typen Installationsfehler aufgetreten sind. So kannst du frühzeitig Probleme identifizieren und gezielt beheben.
- App-Schutzrichtlinienstatus: Gibt Auskunft darüber, welche Benutzer App-Schutzrichtlinien zugewiesen bekommen haben – z. B. für zusätzliche Sicherheitsmaßnahmen in Office-Anwendungen auf mobilen Geräten.
Darüber hinaus enthält die Übersicht Informationen zum Mandantenstatus und zu den verwendeten Konten. Sie dient damit als zentraler Einstieg in die App-Verwaltung und das Monitoring.
App-Schutzrichtlinien lassen sich auch auf unterstützten Geräten einsetzen, die nicht in Intune registriert sind. Das ist insbesondere für BYOD-Szenarien relevant.
9. Alle Anwendungen im Überblick verwalten
Unter „Apps > Alle Apps“ werden die Anwendungen angezeigt, die dem Intune-Mandanten hinzugefügt wurden. Hier können Apps hinzugefügt, zugewiesen und ihr Status überwacht werden. Der Bereich gehört damit zu den zentralen Anlaufstellen für die Softwareverteilung mit Intune.
Intune unterstützt dabei eine Vielzahl an Anwendungstypen – abgestimmt auf die jeweilige Plattform:
- Win32-Anwendungen (.intunewin/.exe/.msi)
- Microsoft Store-Apps
- Web-Apps
- Line-of-Business (LOB)-Apps
- iOS-/Android-Apps via Apple VPP oder Managed Google Play
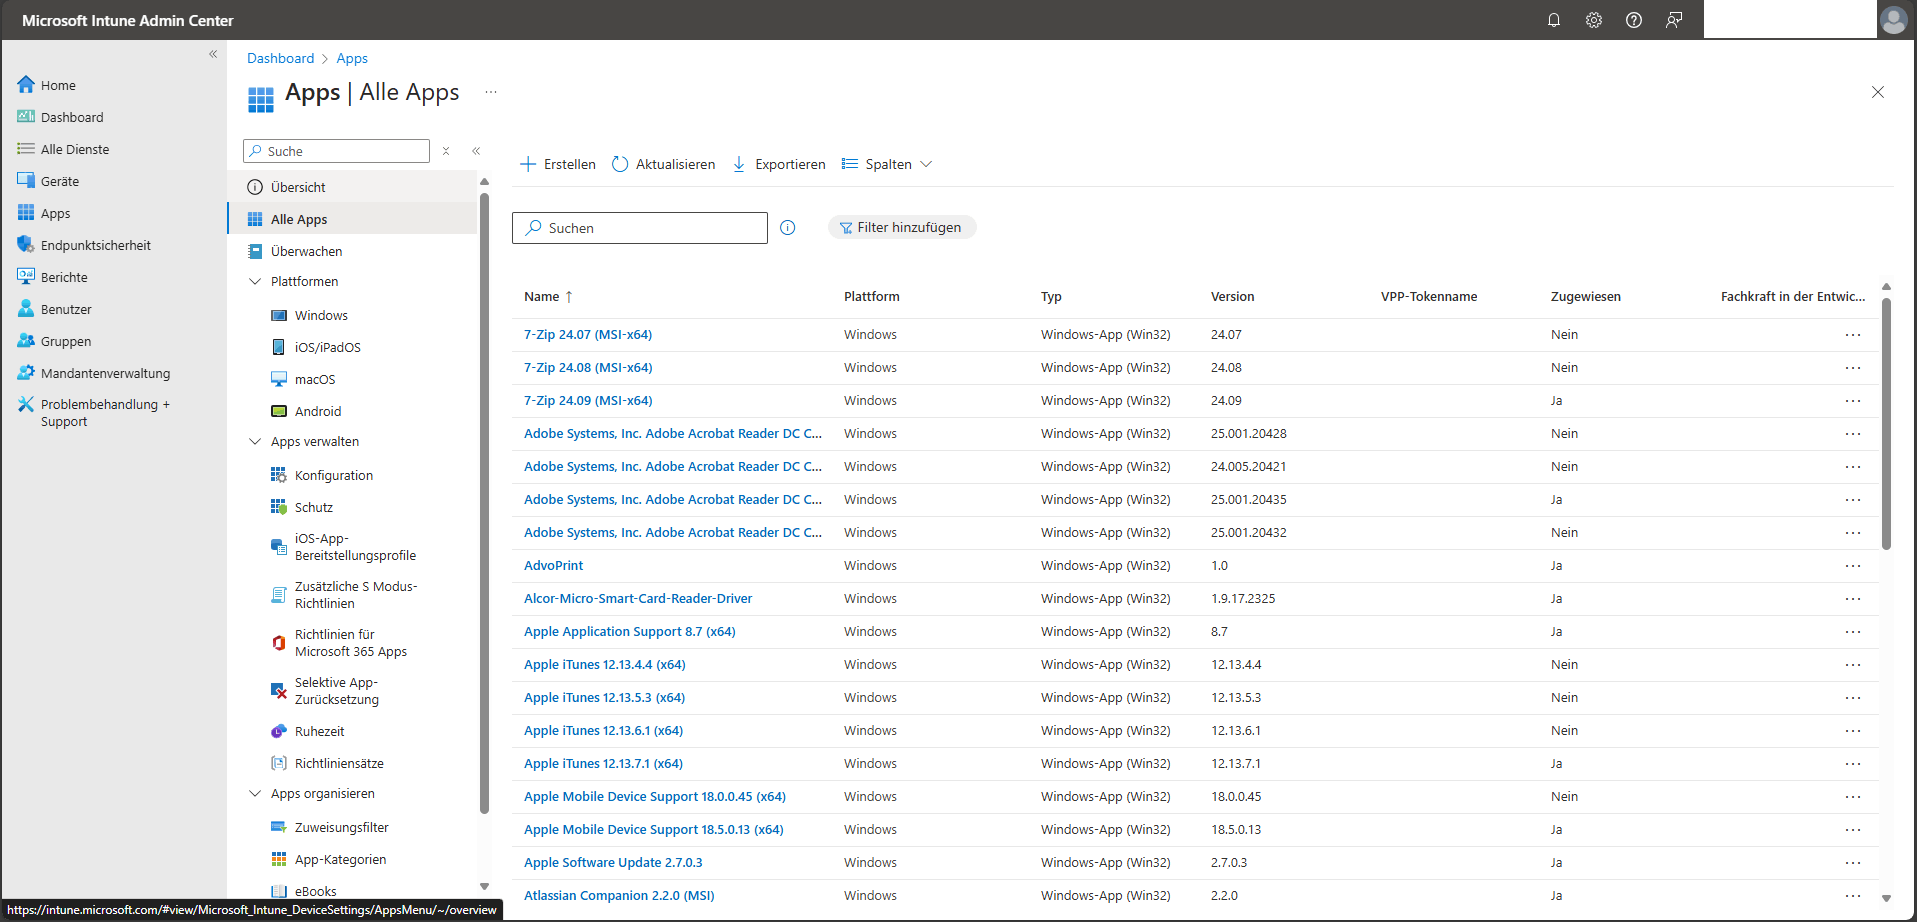
Nach dem Hinzufügen einer App lässt sich diese gezielt Benutzer- oder Gerätegruppen zuweisen und der Installationsstatus überwachen.
10. Benutzerübersicht und Rechteverwaltung
Im Bereich „Benutzer“ werden alle Personen verwaltet, die dem Intune-Mandanten zugeordnet sind. Diese Benutzer können Geräte registrieren, auf Unternehmensressourcen zugreifen und – abhängig von ihrer Rolle – administrative Aufgaben übernehmen.
Die Benutzer lassen sich auf zwei Wegen hinzufügen:
- Direkt im Intune Admin Center
- Synchronisiert über eine lokale Active Directory-Instanz via Azure AD Connect
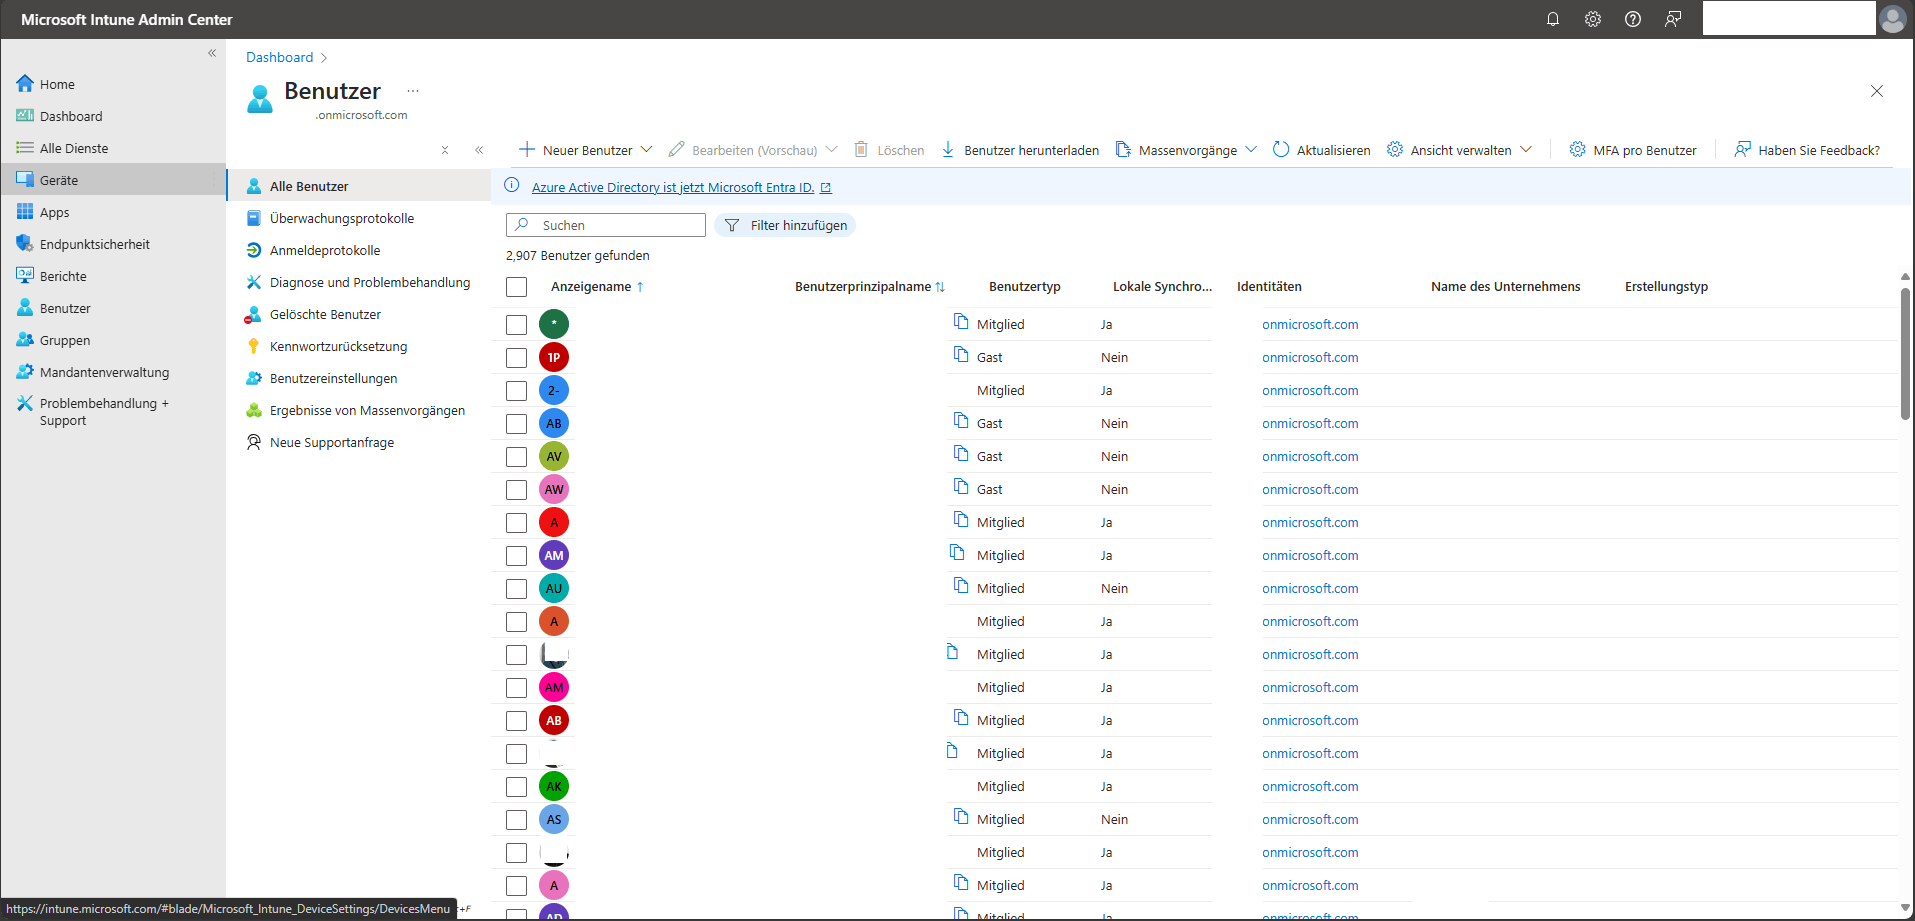
Nach dem Hinzufügen können den Benutzern gezielt Rechte und Rollen zugewiesen werden, z. B. als Intune-Administrator, Helpdesk-Mitarbeiter oder Richtlinienverantwortlicher.
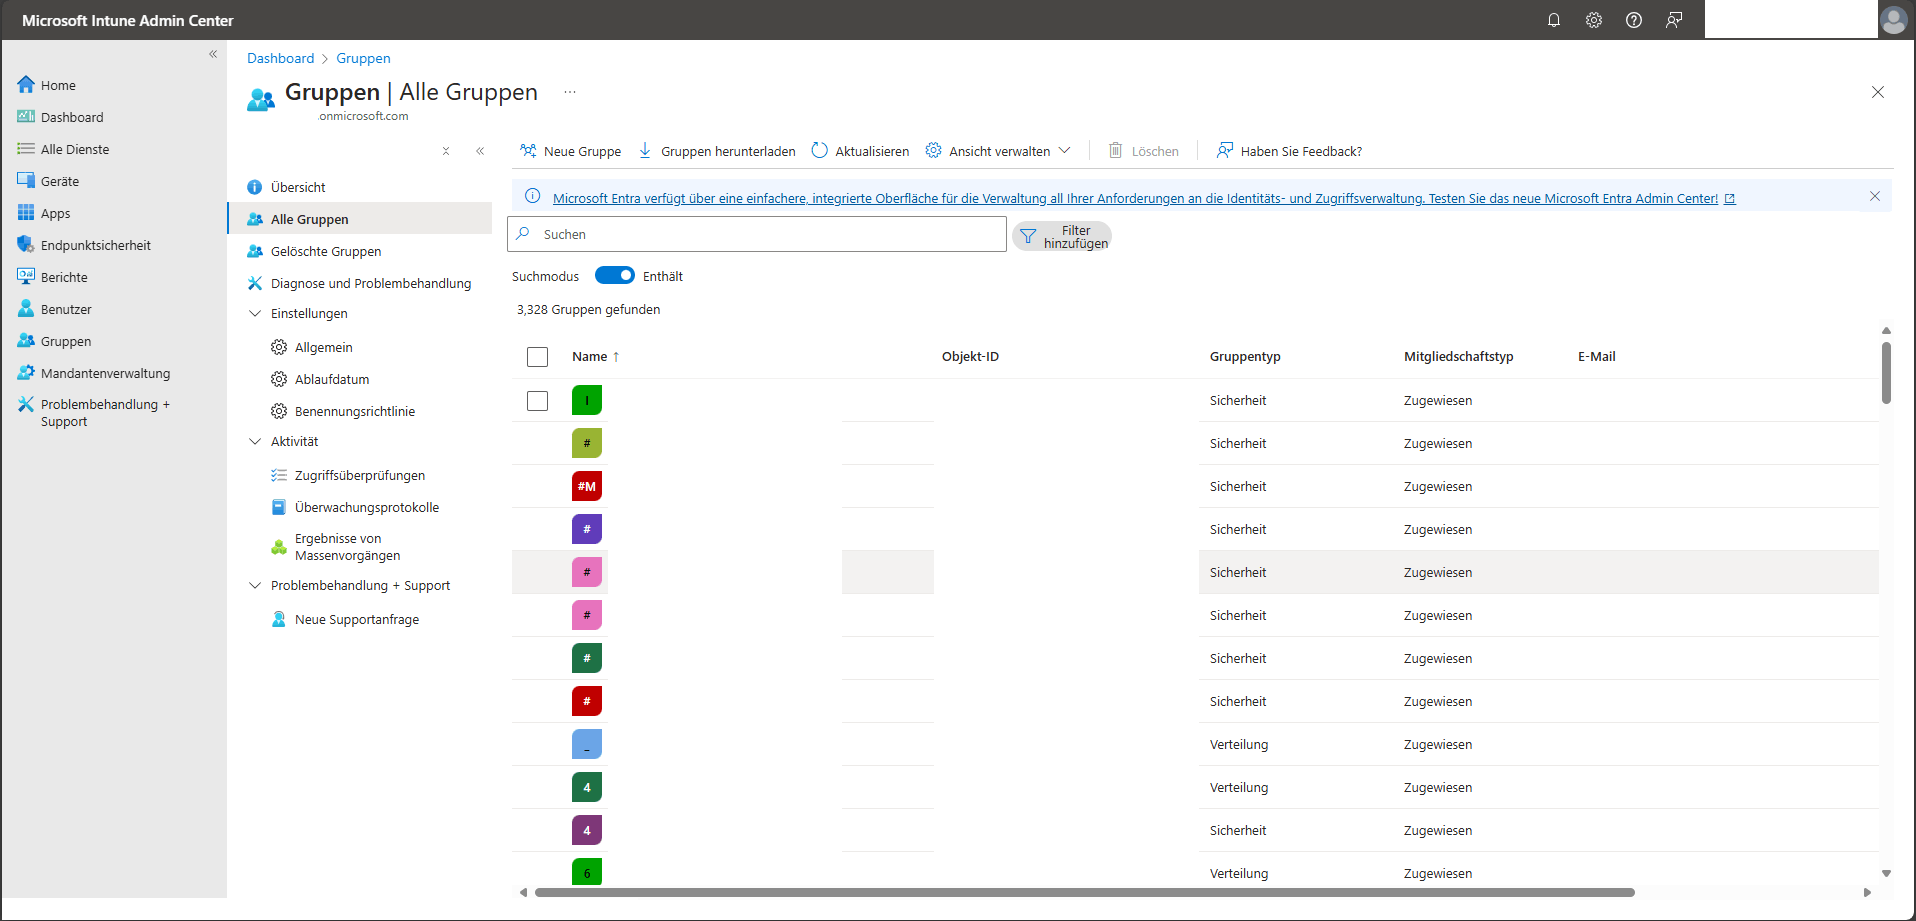
11. Gruppen zentral verwalten und strukturieren
Im Bereich „Gruppen“ werden alle Microsoft Entra-Gruppen angezeigt, die innerhalb von Intune genutzt werden. Diese Gruppen dienen als Grundlage für die Organisation und Steuerung von Benutzer- und Gerätezuteilungen.
Gruppen können so eingerichtet werden, dass sie unterschiedlichen Anforderungen gerecht werden – etwa nach geografischem Standort, organisatorischer Einheit oder spezifischen Geräteeigenschaften. Sie ermöglichen unter anderem:
- die zentrale Zuweisung von Richtlinien,
- die gezielte Bereitstellung von Anwendungen,
- sowie eine strukturierte Aufgabenverteilung im Endpoint Management.
12. Mandantenstatus und Systemzustand im Blick behalten
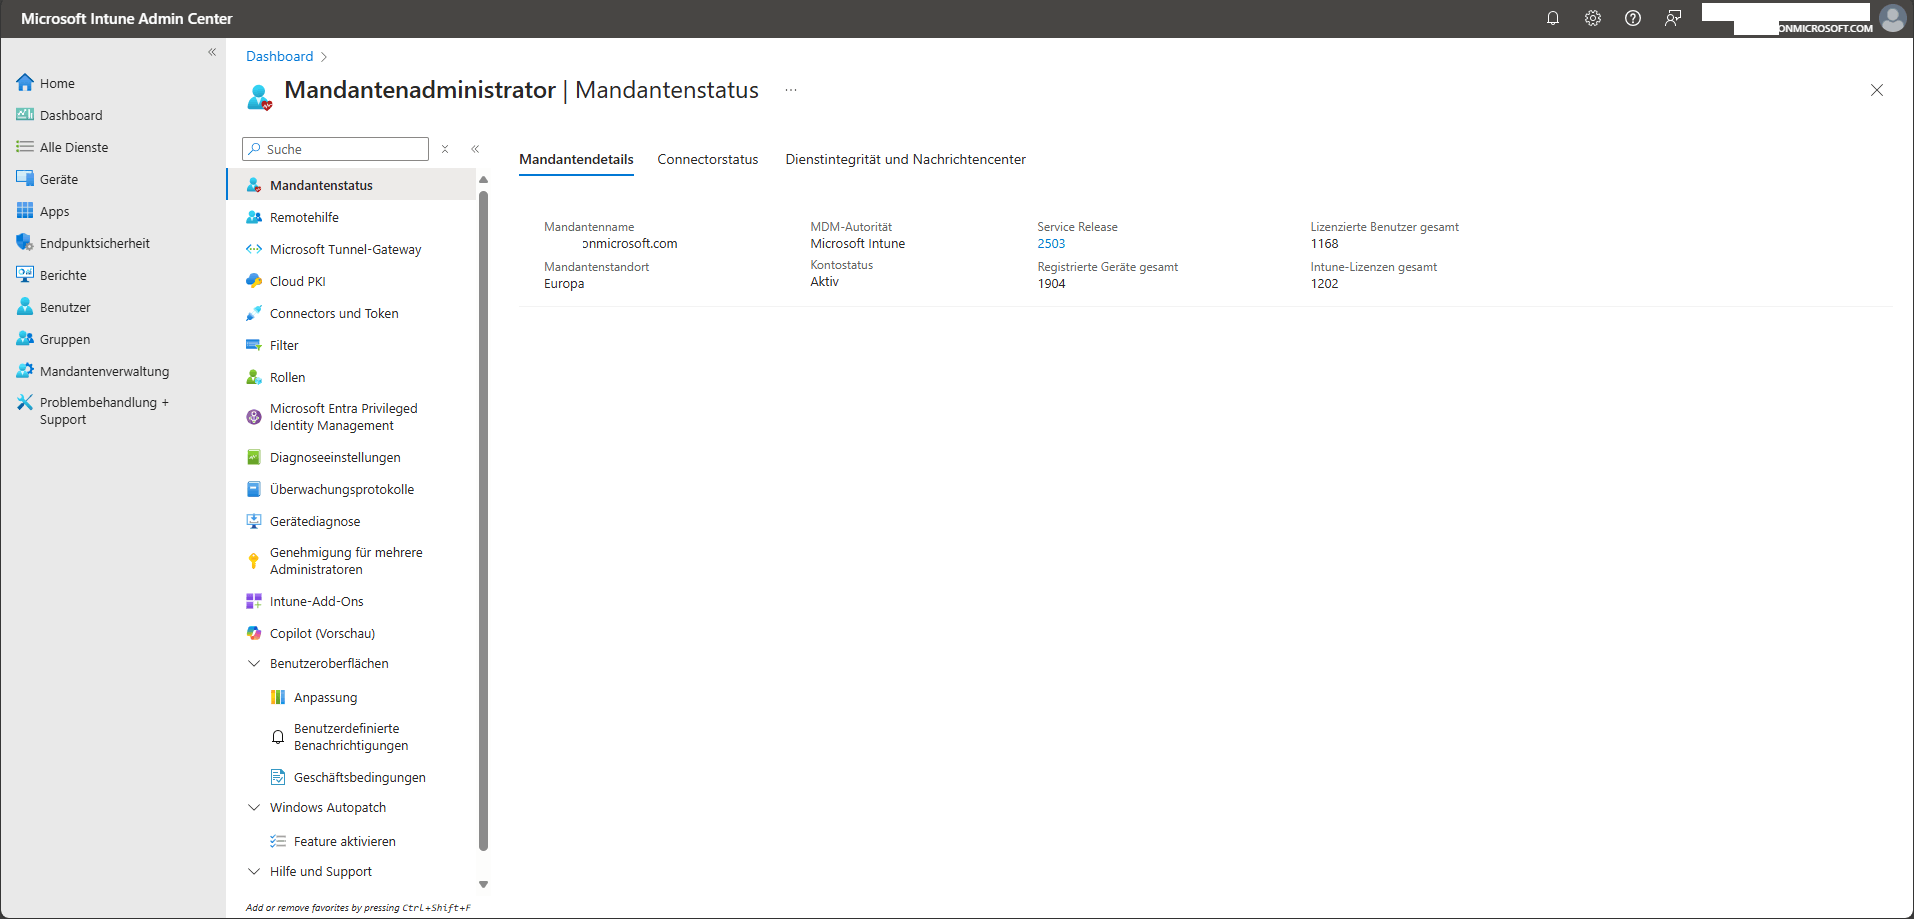
Im Bereich „Mandantenverwaltung“ befindet sich der zentrale Überblick zum aktuellen Zustand des Intune-Mandanten. Die Ansicht umfasst mehrere Registerkarten, darunter:
- Mandantendetails: Informationen zur Konfiguration und allgemeinen Verwaltung
- Connector-Status: Übersicht über aktive Verbindungen zu weiteren Microsoft-Diensten (z. B. Microsoft Defender)
- Dienststatus: Anzeige aktueller Betriebszustände von Intune-Diensten
- Nachrichtencenter: Mitteilungen und Hinweise zu geplanten Änderungen oder bekannten Problemen
Dieser Bereich dient als erste Anlaufstelle bei Störungen oder zur regelmäßigen Kontrolle der Systemverfügbarkeit und Integrität.
13. Problembehandlung gezielt durchführen
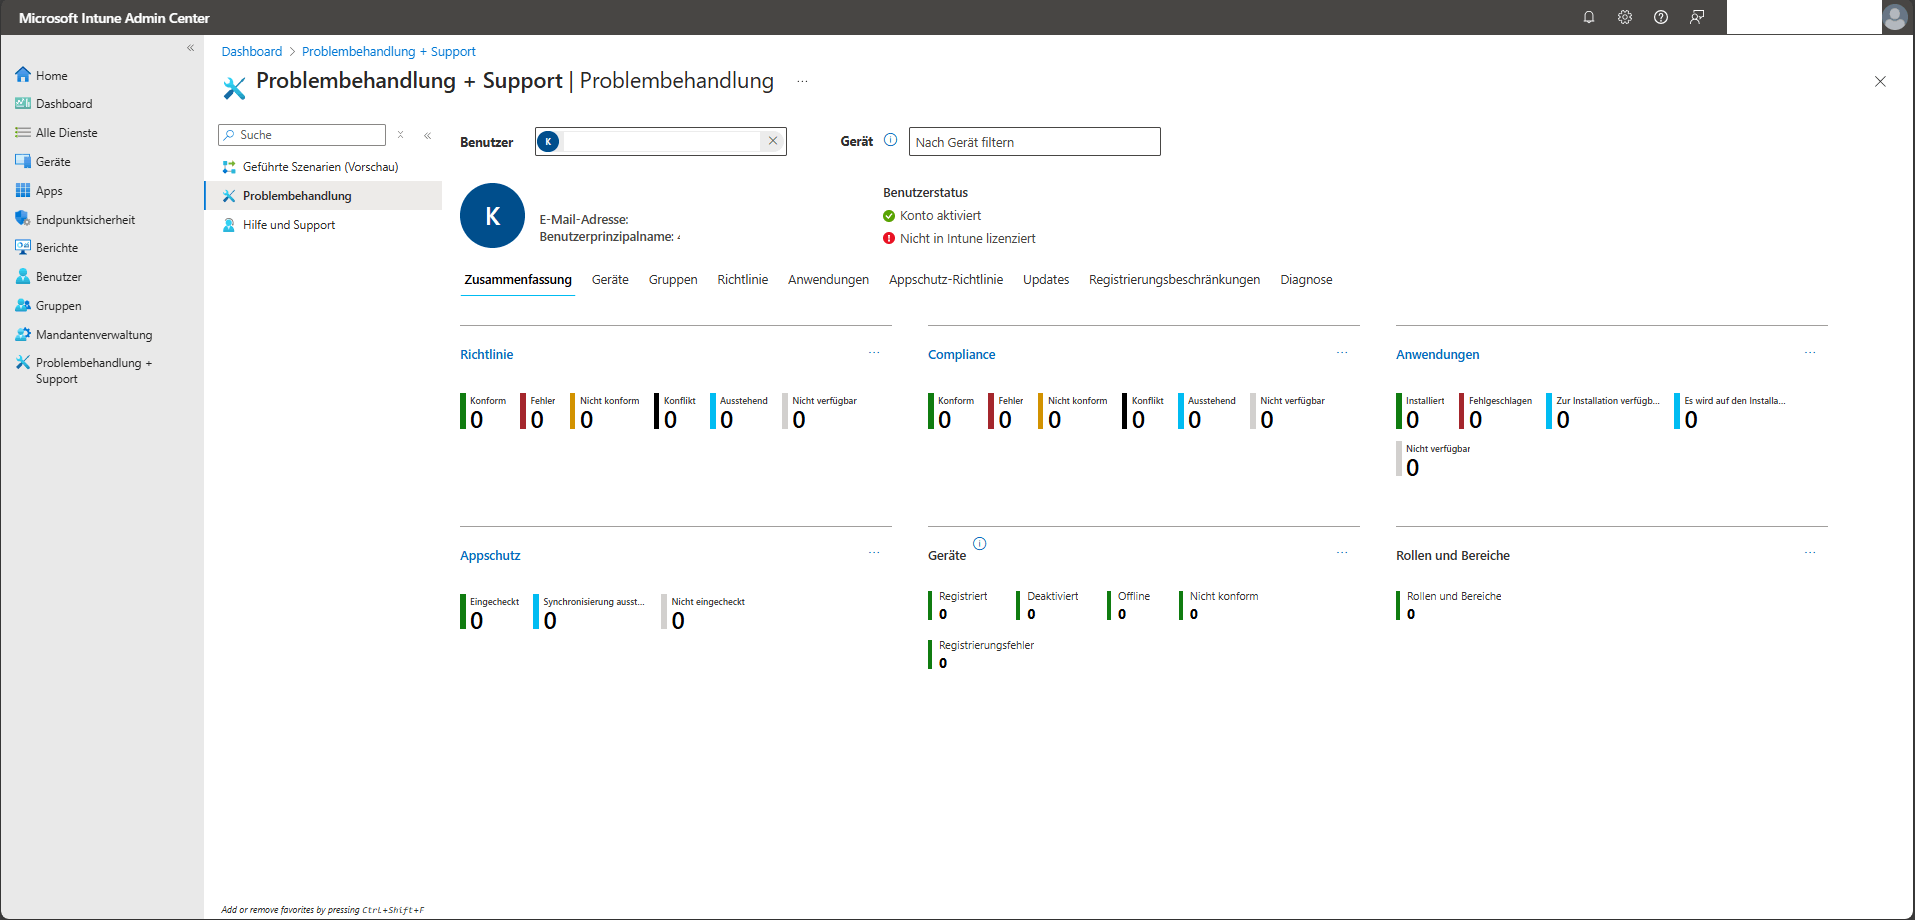
Im Bereich „Problembehandlung + Support > Problembehandlung“ lassen sich Statusinformationen zu einzelnen Benutzern oder Geräten einsehen. Die Funktion unterstützt bei der gezielten Fehleranalyse und ist insbesondere bei Supportfällen hilfreich.
Die Ansicht ist in mehrere Registerkarten unterteilt, darunter:
- Zusammenfassung
- Geräte
- Gruppen
- Richtlinie
- Anwendungen
- App-Schutz-Richtlinie
- Updates
- Registrierungseinschränkungen
- Diagnose
Jede dieser Registerkarten liefert spezifische Informationen zu möglichen Konfigurationsfehlern, Richtlinienverstößen oder Installationsproblemen. So können Ursachen effizient identifiziert und behoben werden.
14. Hilfe anfordern und Supporttickets erstellen
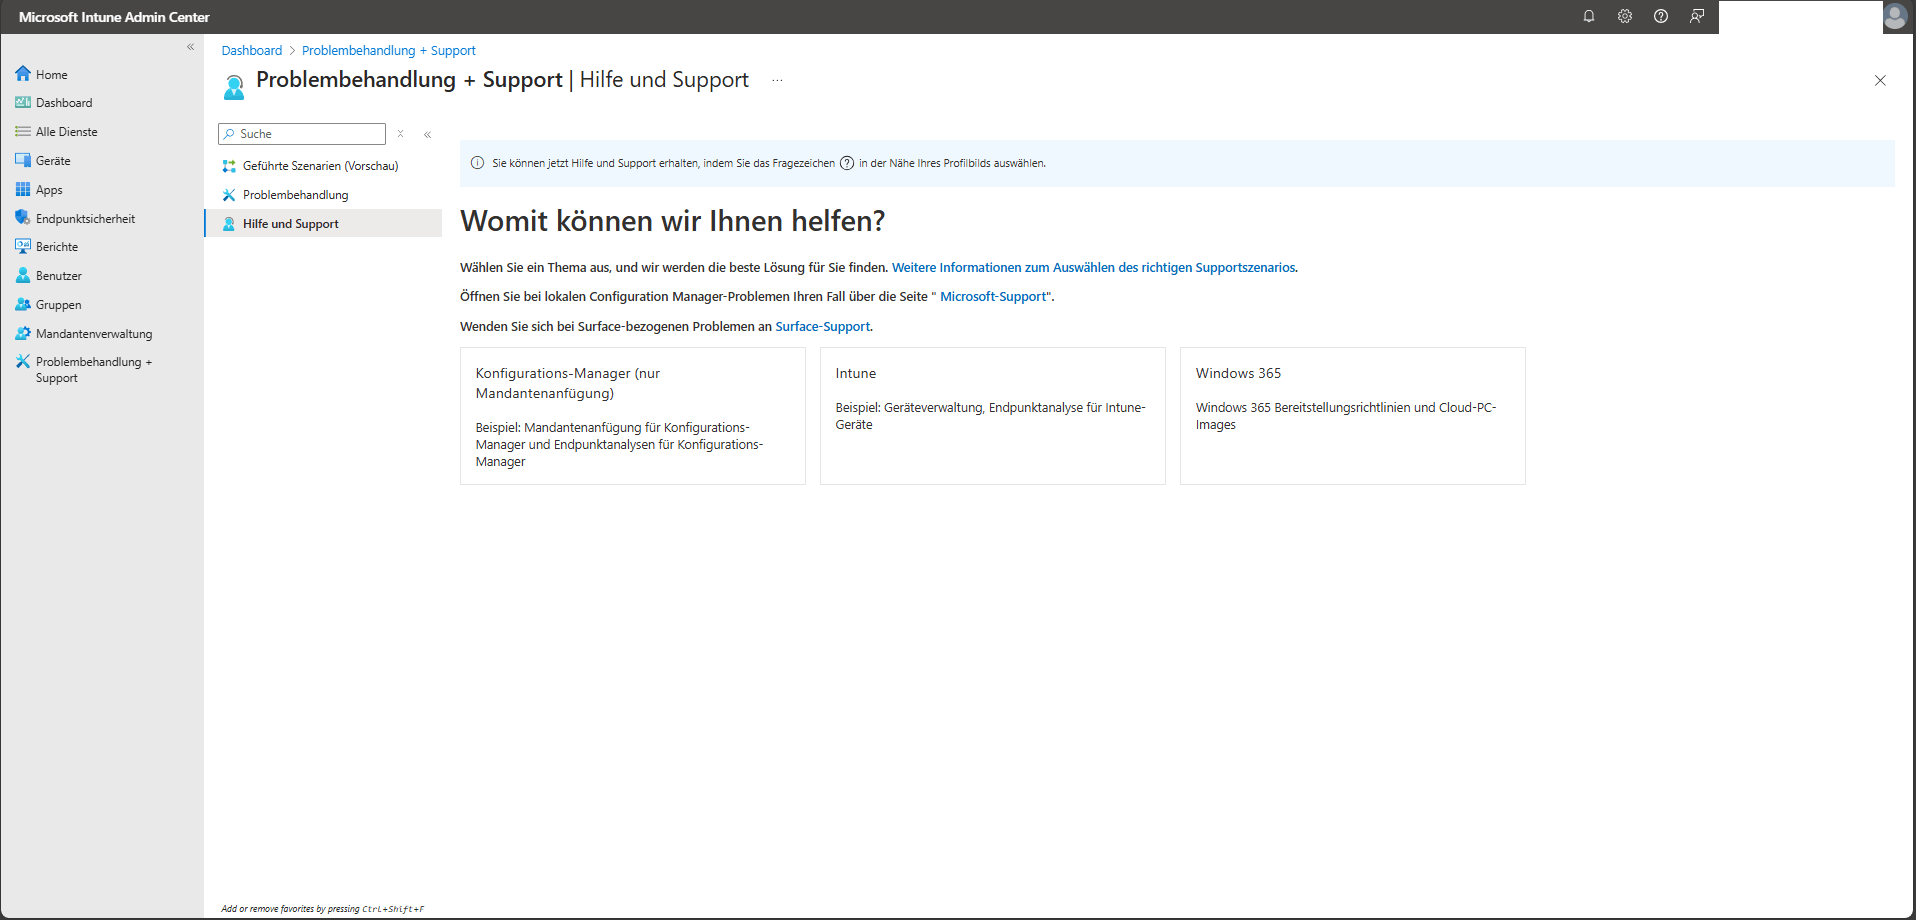
Unter „Problembehandlung + Support > Hilfe und Support“ bietet das Intune Admin Center direkten Zugang zu unterstützenden Ressourcen und zur Erstellung von Supportanfragen.
Die Funktion ermöglicht:
- das Durchsuchen von Problemlösungen und Hilfedokumentationen
- das Einreichen von Supporttickets bei technischen Problemen
Für das Erstellen eines Supporttickets ist eine entsprechende Administratorrolle in Microsoft Entra ID erforderlich. Unterstützt werden unter anderem:
- Dienstsupportadministrator (empfohlen – geringstes erforderliches Recht)
- Intune Administrator
- Globaler Administrator
Diese Rollen gewährleisten, dass nur berechtigte Personen Supportanfragen stellen können, was die Sicherheit und Nachvollziehbarkeit erhöht.
15. Microsoft Intune Admin Center konfigurieren und individuell anpassen
Das Microsoft Intune Admin Center lässt sich flexibel an die eigenen Arbeitsweisen und Anforderungen anpassen. Sowohl das Dashboard als auch die allgemeinen Portaleinstellungen können individuell konfiguriert werden – ideal für IT-Teams, die mit unterschiedlichen Schwerpunkten oder Rollen arbeiten.
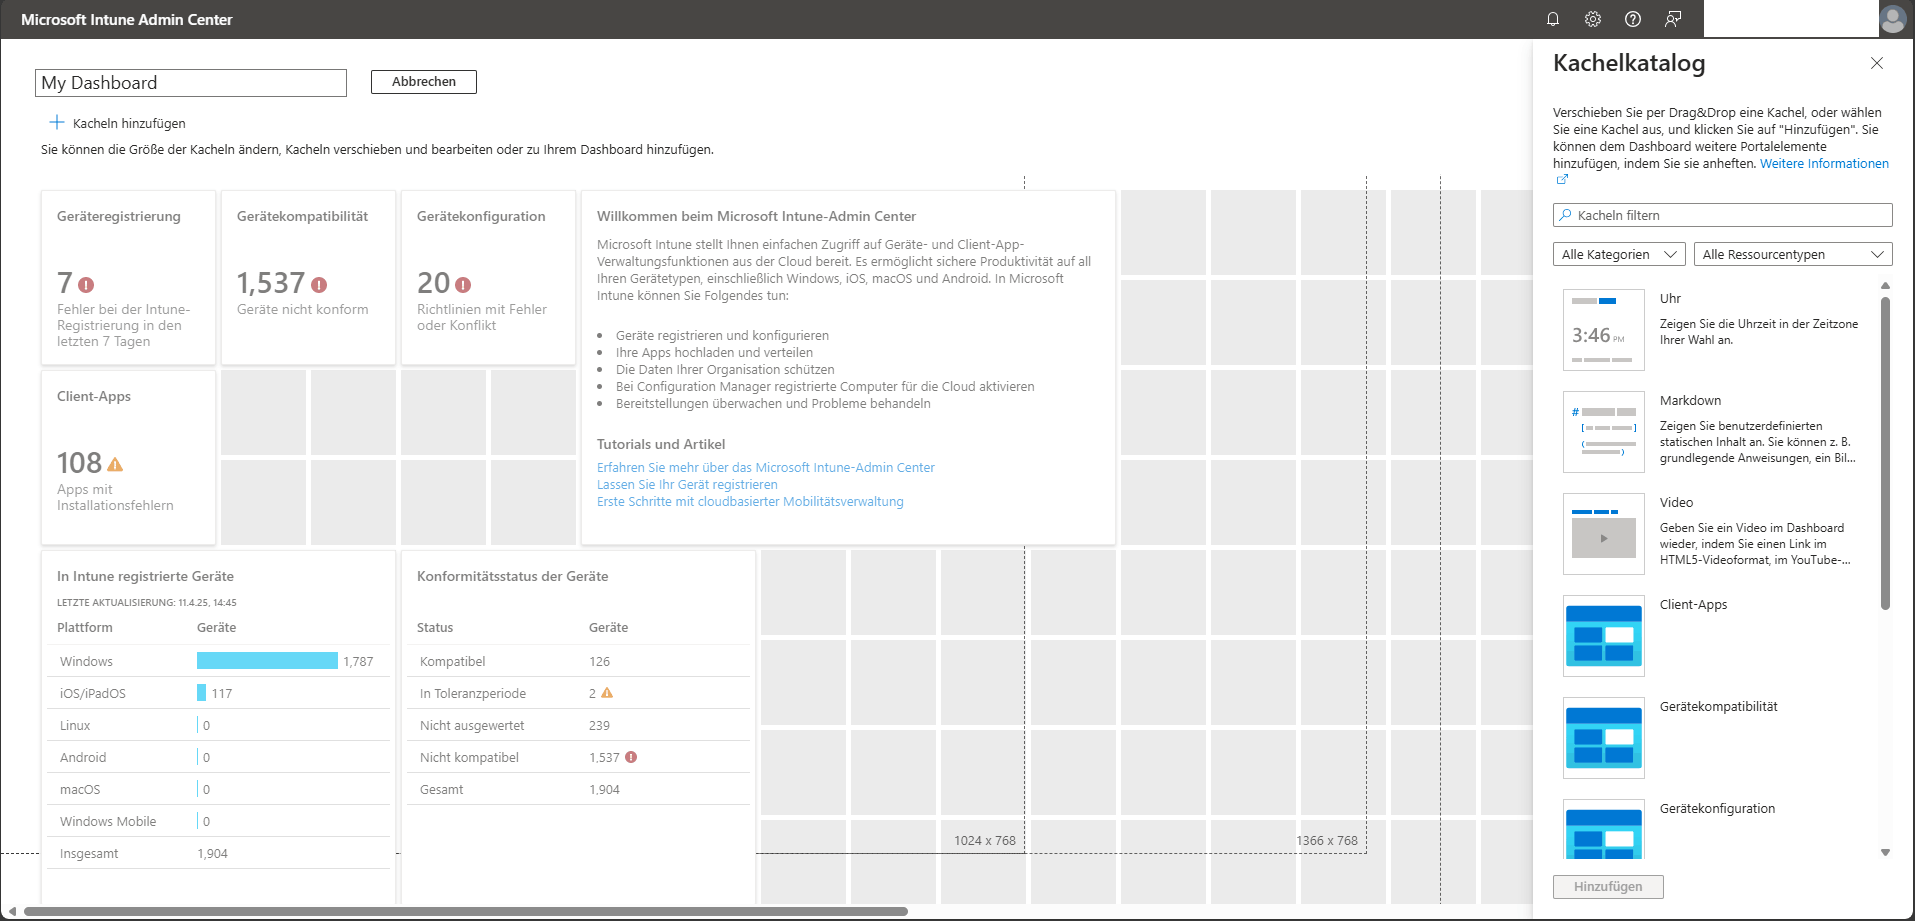
Dashboard anpassen
Das Dashboard dient als zentraler Überblick über den Zustand von Geräten, Anwendungen und Richtlinien. Es kann als persönlicher Arbeitsbereich gestaltet werden – zum Beispiel projekt- oder rollenspezifisch. Dabei stehen folgende Optionen zur Verfügung:
- Bestehendes Dashboard bearbeiten: Kacheln hinzufügen, entfernen oder neu anordnen
- Neues Dashboard erstellen: Start mit einer leeren Ansicht und Auswahl aus dem Kachelkatalog
- Dashboards veröffentlichen oder freigeben: So lassen sich vordefinierte Ansichten auch anderen Nutzern im Team bereitstellen
Der integrierte Kachelkatalog bietet eine Vielzahl von Visualisierungen, z. B. zu Compliance, App-Status oder Geräteverteilung
Portaleinstellungen ändern
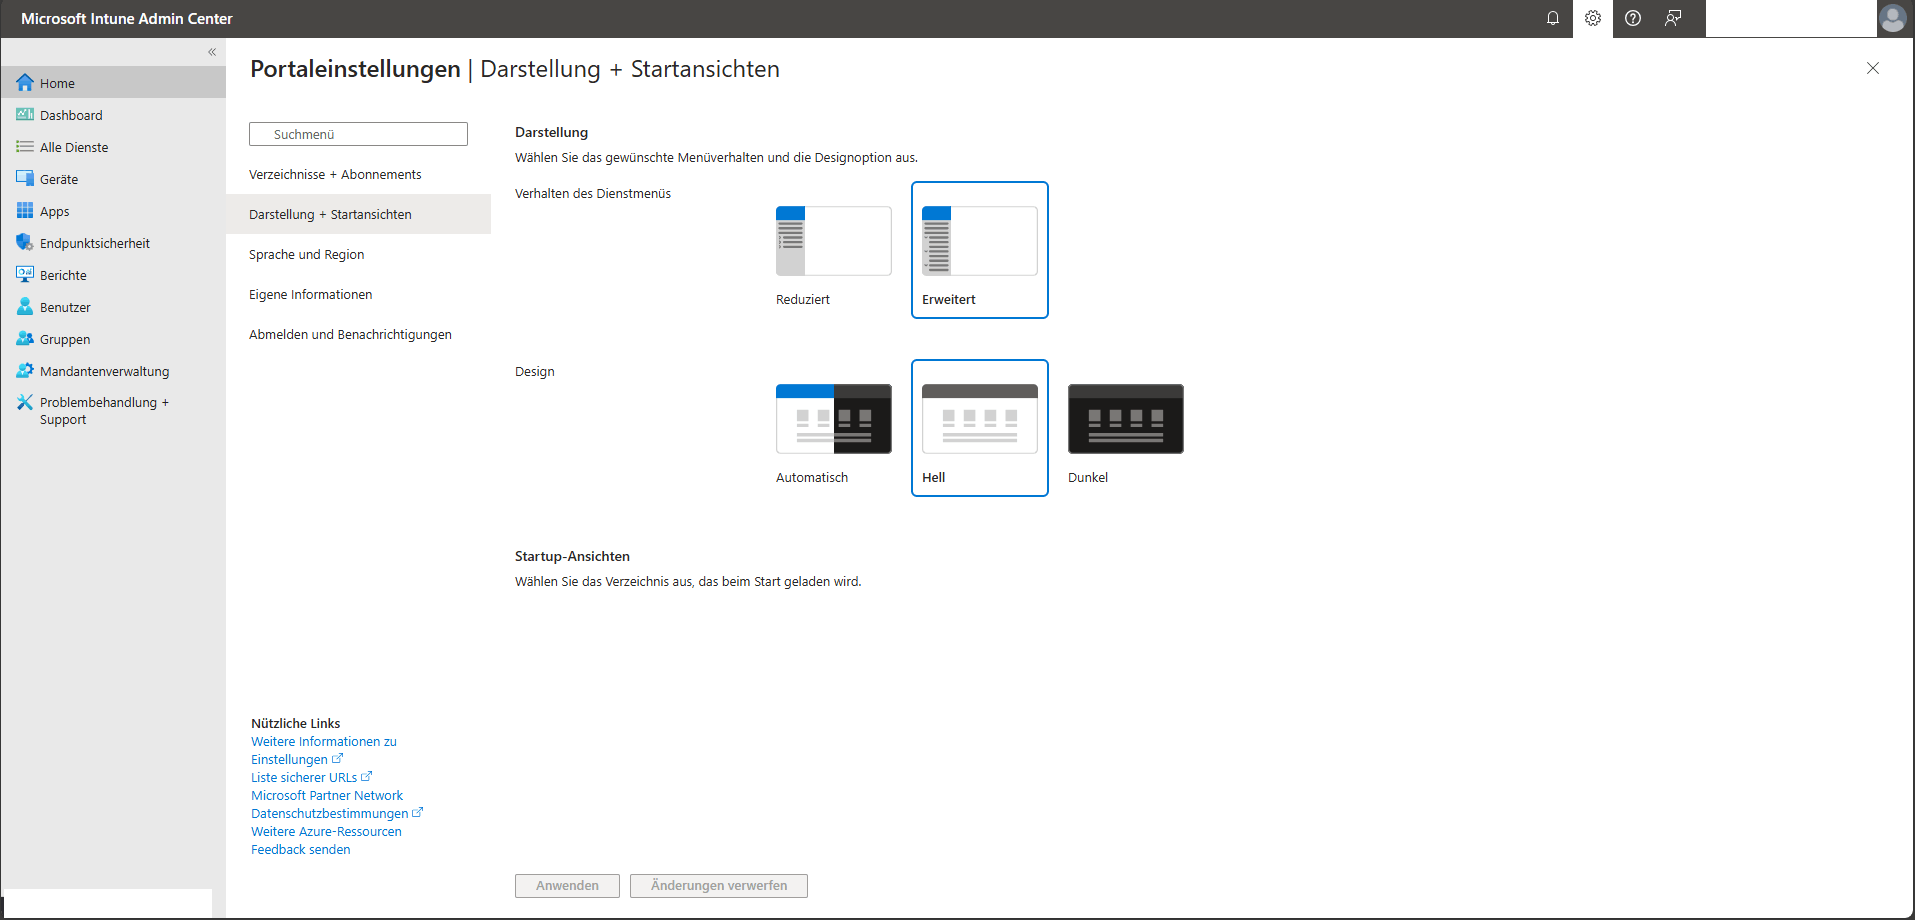
Über das Zahnradsymbol oben rechts im Intune Admin Center können die allgemeinen Einstellungen angepasst werden. Zu den konfigurierbaren Bereichen gehören:
- Verzeichnisse & Abonnements
- Darstellung & Startansichten
- Sprache & Region
- Eigene Benutzerinformationen
- Abmeldeverhalten & Benachrichtigungen
Diese Optionen ermöglichen eine individuelle Arbeitsumgebung, die den täglichen Einstieg und die Navigation deutlich erleichtert.
4. Best Practices für die Nutzung
Ein effizienter und sicherer Einsatz des Intune Admin Centers erfordert nicht nur technisches Know-how, sondern auch durchdachte Prozesse und klare Richtlinien. Die folgenden Best Practices haben sich in der Praxis bewährt:
{{cta-039="/dev/components"}}
5. Fazit
Das Microsoft Intune Admin Center ist mehr als nur ein Verwaltungsportal – es ist das zentrale Steuerungselement für modernes Endpoint Management. Mit seiner klaren Struktur, der tiefen Integration in Microsoft 365 und den vielfältigen Funktionen ermöglicht es IT-Abteilungen eine sichere, effiziente und skalierbare Verwaltung von Endgeräten und Anwendungen.
Besonders in Zeiten zunehmender Mobilität, Homeoffice und Bring-your-own-Device-Strategien wird eine zentrale, cloudbasierte Lösung wie Intune zum entscheidenden Erfolgsfaktor für IT-Sicherheit und Produktivität.
Wenn ihr Unterstützung bei der Einführung, Optimierung oder dem laufenden Betrieb von Intune benötigt, unterstützen wir euch im Rahmen unseres Microsoft Intune Consultings.

Dorian beschäftigt sich seit 2011 mit Unternehmens- und IT-Strategie. Aufgrund der Endpoint Security Defizite vieler Unternehmen und der Informationsüberflutung hat er die Endpoint Strategie entwickelt. Dorian ist Mitgründer des Expertenzirkels "Endpoint Management" im IAMCP e.V.


Jahre Erfarung
Verwaltete Endgeräte