Unternehmensressourcen liegen heute längst nicht mehr nur im eigenen Netzwerk. Mitarbeitende greifen aus dem Homeoffice, von mobilen Endgeräten oder direkt über Cloud-Dienste auf Anwendungen und Daten zu. Gleichzeitig birgt das klassische Vertrauensmodell ein grundlegendes Risiko: Gelingt es Angreifern, in das interne Netzwerk einzudringen, werden Zugriffe dort häufig weniger streng hinterfragt und eine weitere Ausbreitung wird erleichtert.
Genau hier setzt Zero Trust an. Statt Vertrauen vorauszusetzen, werden Zugriffe abhängig von Identität, Gerät, Risiko und Zielressource kontinuierlich neu bewertet. Microsoft stellt dafür mit Microsoft 365, Entra, Intune und Defender verschiedene Bausteine bereit. Doch wie greifen diese zusammen und wie lässt sich daraus eine praktikable Zero-Trust-Strategie entwickeln?
Das Wichtigste in Kürze
- Zero Trust bedeutet: kein pauschales Vertrauen. Zugriffe werden abhängig von Identität, Gerät, Risiko und Zielressource bewertet – unabhängig davon, ob sie aus dem internen Netzwerk oder von außen erfolgen.
- Microsoft setzt Zero Trust über mehrere Bausteine um. Dazu gehören unter anderem Entra ID, Intune, Conditional Access, Microsoft Defender, Purview sowie Global Secure Access; neu kommen auch AI Agents und AI-Ressourcen stärker hinzu.
- Die Einführung erfolgt schrittweise. Microsoft empfiehlt, mit Identitäten und Endpoints zu beginnen, Schutzstufen und Zugriffsmodelle zu definieren und die Umgebung anschließend um weitere Bereiche zu erweitern und kontinuierlich zu bewerten.
- Lizenzierung gehört zur Planung dazu. Funktionen wie Entra ID Protection, PIM, Endpoint Privilege Management oder Global Secure Access sind nicht in jeder Microsoft-365-Lizenz enthalten.
Zero Trust Schritt für Schritt: Wir entwickeln mit euch eine sichere Strategie für Identitäten, Geräte und Daten in Microsoft 365 und Intune.
1. Was ist Zero Trust?
Zero Trust ist eine Sicherheitsstrategie, bei der Vertrauen nicht allein aufgrund eines bekannten Benutzers, Geräts oder Netzwerkstandorts vorausgesetzt wird, sondern jeder Zugriff konsequent überprüft wird.
Stattdessen wird geprüft, ob ein Zugriff unter den aktuellen Bedingungen erlaubt werden kann. Das gilt für Zugriffe aus dem Unternehmensnetz genauso wie aus dem Homeoffice oder der Cloud. Never trust, always verify.
Damit unterscheidet sich das Zero-Trust-Modell vom klassischen Perimeter-Ansatz. Ein erfolgreicher Login oder der Zugriff aus dem internen Netzwerk reicht nicht automatisch aus. Auch Identität, Gerätezustand, Berechtigungen, Zielressource und weitere Risikosignale können in die Entscheidung einfließen.
Microsoft fasst die Zero-Trust-Strategie in drei Grundprinzipien zusammen:
- Verify explicitly: Zugriffe werden ständig neu auf Basis verfügbarer Signale authentifiziert und autorisiert. Dazu können beispielsweise Identität, Standort, Gerätezustand oder Risiko gehören. Verändert sich für einen bereits auf Unternehmensressourcen zugreifenden Nutzer eine solche Variable, muss er sich neu authentifizieren.
- Use least privilege access: Benutzer, Geräte und Workloads erhalten nur die Berechtigungen, die sie tatsächlich benötigen. Kritische Rechte sollten möglichst begrenzt und bei Bedarf nur temporär vergeben werden.
- Assume breach: Sicherheitsmaßnahmen werden so geplant, als könnte ein Angreifer bereits Zugriff auf einen Teil der Umgebung besitzen. Zugriffe werden deshalb strikt begrenzt, Aktivitäten kontinuierlich überwacht und eine mögliche laterale Ausbreitung durch Maßnahmen wie Mikrosegmentierung gezielt eingeschränkt.
Traditionelle Sicherheitsmodelle gingen lange davon aus, dass sich Bedrohungen primär außerhalb des Netzwerks befinden und interne Zugriffe grundsätzlich vertrauenswürdig sind. In modernen IT-Umgebungen mit Cloud-Diensten, mobilen Endgeräten und hybriden Arbeitsmodellen greift diese Annahme jedoch nicht mehr. Angreifer nutzen heute häufig gestohlene Identitäten, unsichere Geräte oder Fehlkonfigurationen, um sich zunächst legitim anzumelden und sich anschließend schrittweise im System auszubreiten.
Zero Trust setzt genau hier an und ersetzt dieses implizite Vertrauen durch kontinuierliche Validierung. Jeder Zugriff wird kontextabhängig bewertet und nur dann zugelassen, wenn Identität, Gerät, Berechtigung und Risiko zusammenpassen. Dadurch entsteht ein Sicherheitsmodell, das nicht mehr auf der Netzwerkgrenze basiert, sondern auf der Absicherung jeder einzelnen Interaktion.
2. Zero-Trust-Modell: Aufbau und Umsetzung mit Microsoft 365 und Intune
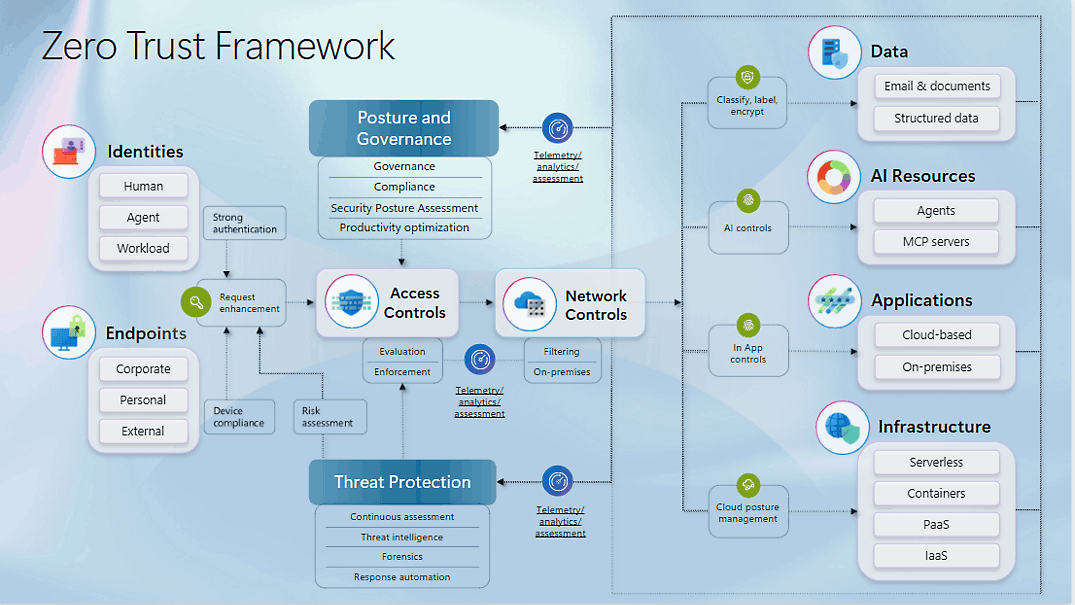
Für die weitere Betrachtung orientieren wir uns am Zero Trust Framework von Microsoft. Es gliedert Zero Trust in verschiedene Bereiche und zeigt zugleich, wie diese zusammenspielen.
Vereinfacht lässt sich das Framework von links nach rechts lesen: Identitäten und Endpoints liefern den Kontext, Access Controls bewerten und steuern den Zugriff, Network Controls sichern die Verbindung zu Daten, AI-Systemen, Anwendungen und Infrastruktur. Sicherheitsinformationen aus diesen Bereichen fließen wiederum in Governance und Threat Protection zurück.
Unsere Kernkompetenzen liegen dabei vor allem in den ersten Bereichen des Modells: Identitätsverwaltung, Endpoint Management, Posture and Governance, Access Controls und Threat Protection. Im Folgenden schauen wir uns diese und die weiteren Bausteine des Microsoft Zero Trust Frameworks genauer an.
Identitätsverwaltung – Menschlich und nicht-menschlich absichern
Identitäten stehen am Anfang fast jeder Zugriffsentscheidung. Dazu gehören nicht nur Benutzerkonten, sondern auch Administratoren, Dienstkonten, Anwendungen und andere nicht-menschliche Identitäten. Die Verwaltung dieser Identitäten und ihrer Zugriffe wird als Identity and Access Management (IAM) bezeichnet.
Mit Microsoft Entra ID stellt Microsoft dafür die zentrale Plattform für Identitäts- und Zugriffsverwaltung bereit. MFA oder kennwortlose Authentifizierung reduzieren die Abhängigkeit vom klassischen Passwort, während Entra ID Protection zusätzliche Risikosignale zu Benutzern und Anmeldungen liefern kann.
Mit AI Agents gewinnt die Verwaltung nicht-menschlicher Identitäten zusätzlich an Bedeutung. Microsoft stellt mit Entra Agent ID inzwischen auch eigene Identitäten für AI Agents bereit.
Neben der Identität selbst ist entscheidend, welche Berechtigungen ihr zugewiesen werden. Mit Privileged Identity Management (PIM) können privilegierte Rollen beispielsweise nur bei Bedarf und zeitlich begrenzt aktiviert werden. Access Reviews helfen dabei zu prüfen, ob bestehende Berechtigungen weiterhin benötigt werden.
Microsoft Defender for Identity ergänzt die Identitätsabsicherung um die Erkennung und Untersuchung identitätsbasierter Angriffe. Besonders relevant ist das in Umgebungen mit lokalem Active Directory oder hybriden Identitäten, dabei werden auch typische Angriffsmuster wie laterale Bewegung, Pass-the-Hash oder Kerberoasting identifiziert und frühzeitig blockiert oder gemeldet.
Endpoints – Unternehmens- und Privatgeräte zentral verwalten
Eine bekannte Identität allein reicht für Zero Trust nicht aus. Auch das verwendete Endgerät kann darüber entscheiden, ob auf eine Unternehmensressource zugegriffen werden darf, da Endgeräte meist das erste Ziel von Angriffen sind.
Mit Microsoft Intune lassen sich verwaltete Endpoints konfigurieren und anhand definierter Compliance-Richtlinien bewerten. Dabei können beispielsweise Betriebssystemversion, Verschlüsselung, Firewall oder weitere Sicherheitseinstellungen berücksichtigt werden.
Mit Endpoint Privilege Management (EPM) lässt sich das Least-Privilege-Prinzip zusätzlich auf lokale Administratorrechte übertragen. Standardbenutzer können damit ausgewählte Anwendungen oder Aufgaben kontrolliert mit erhöhten Rechten ausführen, ohne dauerhaft lokale Administratorrechte zu erhalten.
Zusätzlich kann Microsoft Defender for Endpoint das aktuelle Geräterisiko liefern. Erkennt Defender verdächtige Aktivitäten auf einem Endpoint, kann Intune dieses Risikosignal in die Compliance-Bewertung einbeziehen. Geräte oberhalb eines definierten Risikoniveaus können dadurch als nicht compliant eingestuft werden.
Die eigentliche Zugriffsentscheidung wird anschließend über Microsoft Entra Conditional Access durchgesetzt. Eine Richtlinie kann beispielsweise verlangen, dass nur als compliant bewertete Geräte auf bestimmte Unternehmensressourcen zugreifen dürfen. Ein Benutzer kann also korrekt authentifiziert sein und trotzdem keinen Zugriff erhalten, wenn sein Gerät die definierten Sicherheitsanforderungen nicht erfüllt.
Dabei müssen nicht alle Endgeräte vollständig durch das Unternehmen verwaltet werden. Für BYOD-Szenarien können beispielsweise Intune App Protection Policies (App-Schutzrichtlinien) eingesetzt werden, um Unternehmensdaten innerhalb unterstützter Anwendungen zu schützen und private von geschäftlichen Daten zu trennen.
Posture and Governance – Sicherheitsstatus, Compliance und Optimierung
Zero Trust muss kontinuierlich überprüft und weiterentwickelt werden. Dafür müssen Sicherheitsstatus, Risiken und Fortschritte messbar sein.
Mit Microsoft Secure Score lässt sich der aktuelle Sicherheitsstatus anhand konkreter Empfehlungen bewerten und über die Zeit verfolgen. Microsoft Security Exposure Management geht darüber hinaus und führt Informationen zu Risiken, kritischen Assets, Angriffspfaden und Sicherheitsinitiativen über verschiedene Bereiche der Umgebung hinweg zusammen. Dadurch lassen sich besonders relevante Schwachstellen priorisieren und Verbesserungen gezielter planen.
Ergänzend liefern Intune beispielsweise Informationen zu Compliance- und Konfigurationsproblemen, während Microsoft Purview Governance- und Compliance-Anforderungen unterstützt. Die Ergebnisse können genutzt werden, um Richtlinien und Sicherheitsmaßnahmen schrittweise nachzuschärfen.
Access Controls – Zugriffe bewerten und durchsetzen
Die zuvor beschriebenen Identitäts-, Geräte- und Risikosignale werden an dieser Stelle zu einer konkreten Zugriffsentscheidung zusammengeführt. Dabei nimmt Conditional Access eine zentrale Rolle ein. Richtlinien können beispielsweise berücksichtigen, welcher Benutzer zugreift, welches Gerät verwendet wird, wie hoch das aktuelle Risiko ist und auf welche Ressource zugegriffen werden soll.
Je nach Ergebnis kann der Zugriff erlaubt, zusätzliche Authentifizierung verlangt oder vollständig blockiert werden. Conditional Access bildet damit die Verbindung zwischen den vorhandenen Sicherheitssignalen und der tatsächlichen Durchsetzung von Zero-Trust-Regeln.
Threat Protection – Bedrohungen erkennen und darauf reagieren
Zero Trust umfasst neben der Zugriffskontrolle auch die Erkennung und Reaktion auf bereits aktive Bedrohungen. Microsoft Defender XDR führt dafür Signale und Warnungen aus Endpoints, Identitäten, E-Mail, Cloud-Anwendungen und weiteren Sicherheitsbereichen zusammen.
Zusammengehörige Aktivitäten können dadurch als gemeinsame Incidents betrachtet und über verschiedene Bereiche hinweg untersucht werden. Automatisierte Untersuchungs- und Reaktionsfunktionen unterstützen zusätzlich dabei, erkannte Bedrohungen einzudämmen.
Network Controls – Kein „inneres Vertrauen“ mehr
Auch ein internes Netzwerk oder eine bestehende VPN-Verbindung stellt im Zero-Trust-Modell keinen ausreichenden Vertrauensnachweis dar. Entscheidend bleibt, auf welche Ressource eine Identität unter welchen Bedingungen zugreifen darf.
Microsoft stellt dafür mit Global Secure Access eine eigene Security-Service-Edge-Lösung bereit. Dazu gehören Microsoft Entra Internet Access und Microsoft Entra Private Access. Private Access ermöglicht Zero Trust Network Access (ZTNA) auf private Anwendungen und Ressourcen und kann damit klassische VPN-basierte Zugriffsszenarien ergänzen oder teilweise ersetzen.
Mit Global Secure Access lassen sich die zuvor beschriebenen Zugriffsregeln bis auf die Netzwerkebene erweitern. Dadurch kann der Zugriff stärker an konkrete Anwendungen und Ressourcen gebunden werden, statt Benutzern nach einer erfolgreichen Netzwerkverbindung pauschal weitreichenden Zugriff zu geben.
Daten – Strukturierte & unstrukturierte Informationen schützen
Auch Daten selbst müssen innerhalb des Zero-Trust-Modells geschützt werden. Mit Microsoft Purview Information Protection lassen sich sensible Inhalte klassifizieren und kennzeichnen sowie abhängig von den definierten Richtlinien verschlüsseln und in ihrer Nutzung einschränken.
Der Schutz kann dadurch mit den Informationen verbunden bleiben – beispielsweise durch Vorgaben dazu, wer Dokumente öffnen, weiterleiten oder drucken darf.
AI Resources – Agents und AI-Systeme absichern
Mit AI Agents und angebundenen AI-Diensten kommen neue Ressourcen und Zugriffswege in das Zero-Trust-Modell. Dazu gehören beispielsweise Agents oder MCP-Server, die auf Unternehmensdaten, Anwendungen und weitere Systeme zugreifen.
Für die Identitäts- und Zugriffssteuerung stellt Microsoft mit Entra Agent ID eigene Identitäten für AI Agents bereit. Microsoft Purview Data Security Posture Management (DSPM) ergänzt dies auf Datenseite: Die Lösung schafft Transparenz über eingesetzte AI Apps und Agents, sensible Interaktionen und mögliche Datenrisiken und unterstützt dabei, entsprechende Schutzrichtlinien umzusetzen.
Applikationen – SaaS und On-Premises absichern
Auch Anwendungen müssen in das Zero-Trust-Modell einbezogen werden. Microsoft Entra ID unterstützt moderne Authentifizierung und Single Sign-On für Cloud-Anwendungen. Mit Microsoft Entra Application Proxy können zusätzlich ausgewählte lokale Webanwendungen für externe Zugriffe bereitgestellt werden.
Microsoft Defender for Cloud Apps schafft Transparenz über genutzte SaaS-Anwendungen und unterstützt dabei, nicht freigegebene Cloud-Dienste sowie riskante Aktivitäten zu erkennen und Richtlinien für deren Nutzung umzusetzen.
Infrastruktur – Kontrolle über Cloud & On-Premises
Auch Infrastruktur und Workloads gehören zum Zero-Trust-Modell. Dazu zählen Cloud-Ressourcen ebenso wie lokale Server und hybride oder Multicloud-Umgebungen.
Microsoft Defender for Cloud unterstützt dabei, den Sicherheitsstatus von Ressourcen und Workloads zu bewerten, Fehlkonfigurationen und Schwachstellen zu erkennen und zusätzliche Schutzmaßnahmen umzusetzen. Dazu gehören je nach Umgebung beispielsweise virtuelle Maschinen, Container, Datenbanken und serverlose Workloads in Azure sowie angebundene AWS-, GCP- und On-Premises-Ressourcen.
Über Funktionen wie Security Recommendations, Workload Protection und Just-in-Time-Zugriff lassen sich Risiken reduzieren und administrative Zugriffe stärker nach dem Least-Privilege-Prinzip steuern.
3. Roadmap für die Implementierung von Zero Trust mit Microsoft 365
Die Implementierung von Zero Trust ist ein strategischer Transformationsprozess und Microsoft bietet dafür eine sehr detaillierte und praxisorientierte Roadmap.
Diese Roadmap führt IT-Verantwortliche Schritt für Schritt durch alle Phasen der Zero-Trust-Einführung – von der Identitäts-Absicherung über Gerätemanagement bis hin zur Absicherung von Daten, Netzwerken und Anwendungen.

Ausgangslage und Schutzbedarf bestimmen
Am Anfang steht eine Bestandsaufnahme. Welche Benutzer und Geräte greifen auf welche Ressourcen zu? Wo befinden sich besonders sensible Daten und Anwendungen? Welche privilegierten Konten existieren und welche Geräte werden bisher nicht oder nur eingeschränkt verwaltet?
Microsoft stellt dafür neben dem Zero Trust Adoption Framework inzwischen auch ein automatisiertes Zero Trust Assessment bereit. Es prüft zahlreiche Konfigurationen eines Microsoft-Tenants und ordnet Verbesserungspotenziale den verschiedenen Zero-Trust-Bereichen zu.
Eine solche Bewertung liefert einen Ausgangspunkt. Die eigentliche Priorisierung sollte sich aber danach richten, welche Risiken und Geschäftsprozesse für das eigene Unternehmen besonders relevant sind.
Identitäten zuerst absichern
Da Identitäten bei vielen Zugriffen den Ausgangspunkt bilden, sollte die Identitätsverwaltung früh in der Zero-Trust-Strategie berücksichtigt werden.
Dazu gehören beispielsweise:
- Multi-Faktor- oder kennwortlose Authentifizierung
- Schutz privilegierter Konten
- Überprüfung bestehender Berechtigungen
- Erkennung riskanter Benutzer und Anmeldungen
- erste Conditional-Access-Richtlinien
Gerade bei Conditional Access empfiehlt sich ein kontrollierter Rollout. Richtlinien sollten zunächst getestet, Ausnahmen und Notfallkonten berücksichtigt und anschließend schrittweise verschärft werden. Microsoft beschreibt Conditional Access weiterhin als zentrale Policy Engine für Zero Trust und empfiehlt eine geplante Einführung statt einzelner unkoordinierter Policies.
Endpoints verwalten und bewertbar machen
Im nächsten Schritt müssen die Geräte sichtbar werden, die auf Unternehmensressourcen zugreifen. Nur dann kann der Gerätezustand in Zugriffsentscheidungen einfließen.
Mit Microsoft Intune können Endpoints registriert, konfiguriert und über Compliance-Richtlinien bewertet werden. Zusammen mit Microsoft Defender for Endpoint lassen sich zusätzlich Risikosignale berücksichtigen.
Microsoft empfiehlt für Zero Trust auf Endpoints inzwischen ausdrücklich ein mehrstufiges Vorgehen. Die Absicherung beginnt bei grundlegenden Schutzmaßnahmen und wird schrittweise um Enrollment, Gerätekonfiguration, Compliance, Bedrohungserkennung und weitergehenden Datenschutz erweitert.
Damit muss nicht sofort jeder Client den endgültigen Zielzustand erreichen. Wichtiger ist, eine belastbare Grundlage zu schaffen, auf der Zugriffsrichtlinien später zuverlässig zwischen bekannten, konformen und potenziell gefährdeten Geräten unterscheiden können.
Zugriffsmodelle definieren
Sind Identitäten und Endpoints ausreichend sichtbar, lassen sich konkrete Zero-Trust-Zugriffsmodelle definieren. Dabei sollte nicht nur festgelegt werden, wer auf eine Ressource zugreifen darf, sondern auch unter welchen Bedingungen.
Microsoft unterscheidet dafür bei seinen Empfehlungen für Identity und Device Access drei Schutzstufen: Starting point, Enterprise und Specialized security. Je höher der Schutzbedarf, desto strengere Anforderungen werden an Identität, Gerät und Zugriff gestellt.
Vereinfacht übertragen auf die eigene Umgebung kann das beispielsweise bedeuten:
- Starting point: grundlegender Schutz für reguläre Benutzer und Ressourcen
- Enterprise: höhere Anforderungen für sensible Anwendungen und Daten, beispielsweise ein konformes Gerät und strengere risikobasierte Zugriffsregeln
- Specialized security: besonders restriktive Vorgaben für hochsensible, regulierte oder besonders schützenswerte Ressourcen
Die konkreten Conditional-Access-Richtlinien sollten anschließend am jeweiligen Schutzbedarf ausgerichtet werden. So entsteht keine einheitliche Regel für das gesamte Unternehmen, sondern eine abgestufte Policy-Struktur.
Anwendungen, Daten, Netzwerk und Infrastruktur einbeziehen
Nach Identity und Endpoint können weitere Bereiche schrittweise integriert werden. Dazu gehören beispielsweise SaaS-Anwendungen, sensible Unternehmensdaten, private Anwendungen, Cloud-Ressourcen und lokale Infrastruktur.
Je nach Umgebung können dafür unter anderem Microsoft Purview, Defender for Cloud Apps, Defender for Cloud oder Entra Private Access eingesetzt werden.
Wichtig ist dabei, Zero Trust nicht als reines Cloud-Projekt zu betrachten. Auch bestehende On-Premises-Anwendungen und hybride Infrastrukturen können Teil der Strategie sein. Microsoft weist selbst darauf hin, dass sich der konkrete Weg zur Zero-Trust-Implementierung je nach vorhandener Infrastruktur und Anforderungen unterscheidet.
{{cta-038="/dev/components"}}
4. Herausforderungen bei der Zero-Trust-Implementierung
Zero Trust lässt sich selten auf einer vollständig neuen IT-Umgebung aufbauen. Bestehende Anwendungen, historisch gewachsene Berechtigungen und unterschiedlich verwaltete Endgeräte müssen deshalb bei der Zero-Trust-Implementierung berücksichtigt werden. Gerade hier entsteht häufig der größte Aufwand.
- Legacy-Anwendungen und hybride Umgebungen: Ältere Anwendungen unterstützen oft keine moderne Authentifizierung. Dadurch wird die direkte Absicherung über Entra ID und Conditional Access erschwert. Mit Lösungen wie Entra Application Proxy und Entra Private Access lassen sich viele dieser Systeme dennoch in ein Zero-Trust-Modell integrieren.
- Conditional Access muss sorgfältig eingeführt werden: Zu restriktive Richtlinien können Nutzer oder Administratoren aussperren. Deshalb sollten neue Regeln zunächst im Report-only-Modus oder mit Pilotgruppen getestet werden. Notfallzugänge müssen dabei immer ausgeschlossen bleiben.
- Performance und Netzwerkarchitektur: Zusätzliche Sicherheitskontrollen auf Netzwerkebene können je nach Architektur neue Traffic-Pfade und damit zusätzliche Latenz verursachen. Das betrifft beispielsweise SSE-, Proxy- oder TLS-Inspection-Szenarien. Deshalb sollten Netzwerkperformance und User Experience beim Rollout getestet und überwacht werden. Lösungen wie Global Secure Access bieten hierfür optimierte Routing-Mechanismen und können unnötiges Backhauling reduzieren.
- Zero Trust ist ein laufender Prozess: Zero Trust endet nicht mit der Einführung. Richtlinien, Rollen und Berechtigungen müssen regelmäßig überprüft und angepasst werden, damit Sicherheit und Produktivität im Gleichgewicht bleiben.
5. Fazit: Zero Trust schrittweise umsetzen
Zero Trust ist kein einzelnes Tool und auch kein Projekt, das nach einer einmaligen Einführung abgeschlossen ist. Entscheidend ist das Zusammenspiel aus Identitäten, Endpoints, Anwendungen, Daten und klar definierten Zugriffsregeln.
Für die Implementierung muss dabei nicht die gesamte Umgebung gleichzeitig umgebaut werden. In Microsoft-Umgebungen bietet es sich an, mit Identitäten und Endpoints zu beginnen, Transparenz über bestehende Zugriffe zu schaffen und darauf aufbauend Conditional Access und weitere Schutzmechanismen schrittweise einzuführen. Behilflich dabei ist der erwähnte Deployment Plan von Microsoft.
Wer Zero Trust umsetzen möchte, sollte deshalb zuerst klären, welche Ressourcen besonders geschützt werden müssen, welche Signale bereits verfügbar sind und wo heute noch blinde Flecken bestehen.
Auch die Lizenzierung sollte früh berücksichtigt werden. Einige der genannten Funktionen gehören nicht zum Grundumfang jeder Microsoft-365-Lizenz. Welche Entra-, Intune- oder Security-Lizenzen benötigt werden, hängt vom gewünschten Funktionsumfang und der vorhandenen Umgebung ab.
Dabei wird schnell deutlich, wie komplex die Umsetzung von Zero Trust ist. SOFTTAILOR unterstützt euch dabei, Zero Trust mit Microsoft 365 gezielt umzusetzen – von der Entwicklung einer passenden Strategie für eure Microsoft-Umgebung bis zur technischen Implementierung.

Dorian beschäftigt sich seit 2011 mit Unternehmens- und IT-Strategie. Aufgrund der Endpoint Security Defizite vieler Unternehmen und der Informationsüberflutung hat er die Endpoint Strategie entwickelt. Dorian ist Mitgründer des Expertenzirkels "Endpoint Management" im IAMCP e.V.


Jahre Erfarung
Verwaltete Endgeräte