Phishing-Mails, manipulierte Anmeldeseiten oder unsichere Passwörter: Viele Cyberangriffe setzen gezielt beim Menschen an. Bereits ein unbedachter Klick oder die Weitergabe von Zugangsdaten kann ausreichen, um Angreifern Zugriff auf Unternehmensressourcen zu verschaffen.
Wie Unternehmen den Faktor Mensch in der IT-Sicherheit berücksichtigen können und welche menschlichen sowie technischen Schutzmaßnahmen wirklich helfen, erfahrt ihr in diesem Artikel.
Das Wichtigste in Kürze
- Cyberrisiken: Phishing, Social Engineering, unsichere Passwörter und Schatten-IT zählen zu den typischen Risiken im Arbeitsalltag.
- Schutzmaßnahmen: Security-Awareness-Trainings stärken das Sicherheitsbewusstsein, während technische Maßnahmen wie Zero Trust, Endpoint Security und Patch Management die Folgen menschlicher Fehler begrenzen.
- Cyberresilienz: Regelmäßige Schulungen, Phishing-Simulationen und technische Sicherheitsüberprüfungen helfen, Schwachstellen zu erkennen und die Widerstandsfähigkeit gegen Cyberangriffe zu verbessern
Schwachstelle Mensch? Wir sensibilisieren eure Nutzer und etablieren technische wie organisatorische Schutzmaßnahmen gegen Cyberangriffe.
-
1. Warum ist der Mensch ein Cyberrisiko?
Mitarbeitende gehören zu den bevorzugten Angriffszielen von Cyberkriminellen. Sie haben täglich Zugriff auf Unternehmensdaten, Anwendungen und interne Systeme. Angreifer versuchen deshalb häufig, menschliche Schwächen auszunutzen, statt technische Sicherheitsmechanismen direkt zu überwinden.
Wie relevant der menschliche Faktor ist, zeigt der Verizon Data Breach Investigations Report 2026: Bei 62 % der untersuchten Datenkompromittierungen spielte er eine Rolle.
Die Verantwortung liegt allerdings nicht allein bei den Beschäftigten. Fehlende Sicherheitsrichtlinien, unzureichende Schulungen und technische Schwachstellen können das Risiko zusätzlich erhöhen. Besonders kritisch wird es, wenn menschliche Fehler auf schlecht geschützte Endgeräte oder unzureichende Zugriffskontrollen treffen.
2. Die häufigsten Cyberrisiken durch Mitarbeitende
Cyberkriminelle nutzen unterschiedliche Methoden, um Mitarbeitende zu täuschen, Zugangsdaten zu stehlen oder Schadsoftware in Unternehmensnetzwerke einzuschleusen. Dabei machen sie sich häufig Stress, Zeitdruck, Vertrauen oder fehlendes Sicherheitsbewusstsein zunutze.
Zu den häufigsten Risiken gehören:
Wie schnell aus einem einzelnen Fehler ein Sicherheitsvorfall entstehen kann, verdeutlicht das folgende Angriffsszenario.
{{beispielhaftes-szenario="/dev/components"}}
3. Wie können Unternehmen menschliche Fehler abfangen?
Menschliche Fehler lassen sich nie vollständig vermeiden. Unternehmen können das Risiko jedoch deutlich reduzieren, indem sie Mitarbeitende für Cyberbedrohungen sensibilisieren und gleichzeitig ihre IT-Systeme technisch absichern. Beide Ansätze ergänzen sich: Während Schulungen und klare Prozesse Fehlverhalten vorbeugen sollen, können technische Schutzmaßnahmen verhindern, dass daraus ein erfolgreicher Cyberangriff entsteht.
Menschliche und organisatorische Schutzmaßnahmen
Ein wichtiger Bestandteil der IT-Sicherheit ist die Security Awareness, also das Sicherheitsbewusstsein der Mitarbeitenden. Wer typische Angriffsmethoden kennt und verdächtige Situationen besser einschätzen kann, fällt seltener auf Täuschungsversuche herein.
Dafür reicht eine einmalige Schulung bei der Einstellung allerdings nicht aus. Sinnvoller sind regelmäßige Tests, die sich am Arbeitsalltag orientieren:
- Security Awareness Schulungen: Mitarbeitende lernen, Phishing-Versuche, Social Engineering und andere typische Bedrohungen zu erkennen.
- Phishing-Simulationen: Kontrollierte Testangriffe helfen dabei, das Erkennen verdächtiger Nachrichten zu üben und den Schulungsbedarf zu identifizieren.
- Klare Sicherheitsrichtlinien: Verständliche Vorgaben zum Umgang mit Passwörtern, Unternehmensdaten, Software und KI-Tools schaffen Orientierung.
- Offene Sicherheitskultur: Mitarbeitende sollten verdächtige Vorgänge oder eigene Fehler frühzeitig melden können, ohne negative Konsequenzen befürchten zu müssen.
Entscheidend ist, dass Sicherheitsbewusstsein nicht nur durch Schulungen vermittelt, sondern im Arbeitsalltag gefördert wird. Dazu gehören einfach erreichbare Ansprechpartner und klare Prozesse.
3.2 Technische Schutzmaßnahmen
Kommt es dennoch zum Fehler, bildet die technische Absicherung eine weitere Sicherheitsebene. Damit beispielsweise ein kompromittiertes Benutzerkonto nicht den Zugriff auf die gesamte IT-Infrastruktur ermöglicht, sollten Unternehmen auf Zero Trust setzen. Dabei wird Nutzern, Geräten und Anwendungen nicht automatisch vertraut. Zugriffe werden anhand definierter Sicherheitsanforderungen überprüft und auf das notwendige Maß beschränkt.
Folgende technische Maßnahmen helfen, die Auswirkungen menschlicher Fehler zu begrenzen:
- Unified Endpoint Management (UEM): Mit Lösungen wie Microsoft Intune oder baramundi lassen sich Endgeräte zentral verwalten, konfigurieren und überwachen. Sicherheitsrichtlinien können einheitlich durchgesetzt und der Sicherheitszustand der Geräte kontrolliert werden.
- Systemhärtung und Zugriffsschutz: Durch Systemhärtung werden unnötige Funktionen und potenzielle Angriffsflächen reduziert. Ergänzend begrenzen Maßnahmen wie Least Privilege und Endpoint Privilege Management (EPM) die Berechtigungen der Nutzer. Conditional Access ermöglicht es, Zugriffe abhängig von Bedingungen wie Benutzer-, Anmelde- und Geräterisiko zu erlauben, einzuschränken oder zu blockieren.
- Patch Management: Veraltete Betriebssysteme und Anwendungen enthalten häufig bekannte Sicherheitslücken, die Angreifer ausnutzen können. Automatisiertes Patch Management sorgt dafür, dass verfügbare Sicherheitsupdates zeitnah verteilt werden und solche Schwachstellen möglichst schnell geschlossen werden.
- Endpoint Protection Platform (EPP): Eine EPP wie Microsoft Defender for Endpoint schützt Endgeräte vor Schadsoftware und anderen Bedrohungen. Verdächtige Dateien und Aktivitäten können erkannt und blockiert werden. Ergänzende Endpoint-Detection-and-Response-Funktionen (EDR) helfen dabei, bereits erfolgte Angriffe zu erkennen, zu untersuchen und darauf zu reagieren.
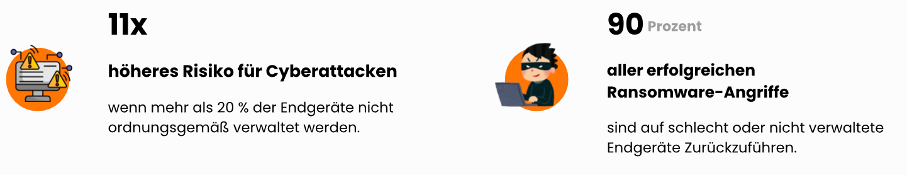
Wie entscheidend insbesondere die Verwaltung der Endgeräte ist, zeigt der Microsoft Digital Defense Report 2024: Bei über 90 % der untersuchten Ransomware-Angriffe, die bis zur Erpressungsphase fortschritten, nutzten Angreifer unverwaltete Endgeräte, um sich Zugang zu verschaffen oder Systeme aus der Ferne zu verschlüsseln.
Ob die eigenen Schutzmaßnahmen tatsächlich greifen, lässt sich unter anderem durch regelmäßige Penetrationstests (Pentests) überprüfen. Dabei werden Angriffsszenarien kontrolliert simuliert, um Schwachstellen, Fehlkonfigurationen und mögliche Angriffswege aufzudecken, bevor Cyberkriminelle sie ausnutzen können.
4. Was tun, wenn ein Sicherheitsfehler passiert ist?
Ein Sicherheitsfehler muss nicht zwangsläufig zu einem schwerwiegenden Cyberangriff führen. Selbst wenn menschliche oder technische Schutzmaßnahmen versagen, lässt sich der Schaden durch eine schnelle und koordinierte Reaktion häufig begrenzen.
Vor allem sollten Mitarbeitende folgende Punkte beachten:
- Vorfall sofort melden: Verdächtige Aktivitäten und mögliche Sicherheitsfehler sollten umgehend an die IT-Abteilung oder das zuständige Security-Team gemeldet werden. Je früher die Verantwortlichen informiert sind, desto schneller können sie reagieren.
- Festgelegte Prozesse befolgen: Mitarbeitende sollten die Anweisungen des IT-Teams befolgen und nicht eigenständig versuchen, Schadsoftware zu entfernen oder betroffene Systeme zurückzusetzen. Dadurch könnten wichtige Informationen für die Untersuchung verloren gehen. '
- Informationen bereitstellen: Angaben zum Zeitpunkt des Vorfalls, zu verdächtigen Nachrichten oder ausgeführten Aktionen helfen dabei, den Angriff nachzuvollziehen und geeignete Gegenmaßnahmen einzuleiten.
Gerade bei kompromittierten Endgeräten können falsche Reaktionen die Situation zusätzlich verschärfen. Deshalb sollten Unternehmen klare Verhaltensregeln für den Ernstfall festlegen und ihre Mitarbeitenden mit den wichtigsten Do's und Don'ts bei einem Cyberangriff auf Endpoints vertraut machen.
{{cta-033="/dev/components"}}
5. Fazit: Vom Cyberrisiko zum Sicherheitsfaktor
Durch regelmäßige Schulungen, klare Sicherheitsrichtlinien und eine offene Sicherheitskultur können Mitarbeitende vom potenziellen Cyberrisiko zu einem wichtigen Sicherheitsfaktor werden. Sie erkennen verdächtige Aktivitäten frühzeitig, hinterfragen ungewöhnliche Anfragen und melden mögliche Sicherheitsvorfälle.
Da sich menschliche Fehler dennoch nicht vollständig vermeiden lassen, braucht es ergänzend eine zuverlässige technische Absicherung. Entscheidend ist das Zusammenspiel beider Bereiche. Regelmäßige Phishing-Simulationen und Security-Awareness-Tests sowie technische Sicherheitsüberprüfungen und Penetrationstests helfen dabei, Schwachstellen frühzeitig zu erkennen und die Wirksamkeit der Schutzmaßnahmen zu bewerten.
So können Unternehmen ihre Widerstandsfähigkeit gegenüber Cyberangriffen stärken und mögliche Schäden begrenzen.
SOFTTAILOR unterstützt euch auf beiden Seiten: Mit unserem Endpoint Management as a Service übernehmen wir die kontinuierliche Verwaltung und Absicherung eurer Endgeräte und Security Awareness Training stärkt durch regelmäßige, individuell abgestimmte Schulungen und realistische Phishing-Simulationen das Sicherheitsbewusstsein eurer Mitarbeitenden.

Dorian beschäftigt sich seit 2011 mit Unternehmens- und IT-Strategie. Aufgrund der Endpoint Security Defizite vieler Unternehmen und der Informationsüberflutung hat er die Endpoint Strategie entwickelt. Dorian ist Mitgründer des Expertenzirkels "Endpoint Management" im IAMCP e.V.


Jahre Erfarung
Verwaltete Endgeräte